Ir al contenido principal

Autor: Ginzo Team

Vulnerabilidades múltiples en GitLab

Protocolo P2P

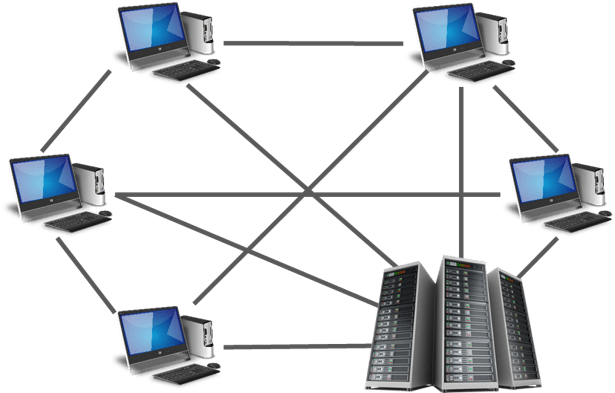
El protocolo P2P es una tecnología clave para gran parte de los servicios más seguros de la actualidad. En estos sistemas descentralizados ninguno de los puntos de conexión cuentan con una jerarquía mayor o menor. De esta forma se crean redes más seguras y difíciles de controlar o de atacar por entes externos porque cada equipo funciona en un sentido práctico como un servidor para la red.

Al no existir un punto único de acceso para todas las conexiones es posible realizar conexiones directas, de manera que dos equipos conectados a la red pueden comunicarse directamente sin intermediarios. Pero, aunque todos los nodos cuentan con la misma autoridad y poder, no pueden interferir en los procesos que otros realicen. Así que es una pieza clave en el funcionamiento de criptomonedas como el bitcoin.

¿Cómo funciona?

La explicación básica sobre cómo funciona el protocolo P2P puede resultar muy sencilla aun sin conocimiento técnico. Consiste en establecer el método y las condiciones en las que 2 equipos van a conectarse, además de definir tareas específicas para todos los dispositivos en la red. Una vez creados los parámetros para la comunicación solo es necesario saber dónde conectarse.

Para ello el software a utilizar debe conocer los datos para acceder a cada nodo disponible en la red, lo que en redes grandes que utilizan este protocolo puede ser demasiada información, por lo que algunas emplean cada punto de conexión como un pequeño índice con datos sobre otros nodos. De esta forma los mismos se vuelven más accesibles.

Tipos de Peer to peer

La tecnología detrás de los protocolos P2P ha evolucionado en gran manera desde su origen en los años 80. Actualmente se puede dividir en varios tipos que contienen diferencias prácticas y teóricas que les permiten cumplir mejor ciertas funciones, ampliando sus posibles usos.

Estructurada

Las redes P2P que cuentan con una estructura preestablecida pueden parecer una contradicción teórica porque estas incorporan lo que podría considerarse una jerarquía para la búsqueda de información.  Aunque solo es utilizada para esta actividad y no perjudica su funcionamiento, lo que puede ser beneficioso para archivos que se encuentran alojados en pocos nodos.

Sin embargo, esto afecta la descentralización, lo que puede ser un aspecto negativo en algunos casos. Estas redes a su vez presentan problemas con las tasas de alta rotación. Lo que quiere decir que cuando múltiples equipos abandonan o entran a la red el desempeño de la misma se ve afectado.

No estructurada

Las redes no estructuradas que utilizan el protocolo P2P tienen una serie de ventajas y desventajas interesantes.  Estas consisten en una red convencional que utiliza esta tecnología donde no existe ningún tipo de jerarquía ni orden de busqueda, creando un sistema totalmente descentralizado y súmamente difícil de controlar.

Estas redes presentan una resistencia elevada ante altas tasas de rotación. Aunque múltiples equipos ingresen o se retiren de la red esto no afectará su funcionamiento. Sin embargo, esta red tiene una serie de desventajas.

Al no existir una estructura, encontrar archivos que se alojan en un pequeño grupo de nodos se vuelve una labor más lenta. Además de que la red cuenta con una gran exigencia para todos los equipos conectados porque en cada búsqueda se intenta contactar con la mayor cantidad de puntos posibles.

Híbrida

Con el modelo híbrido es posible acceder a los beneficios de los dos tipos de redes P2P antes mencionadas. Consiste en una red no estructurada convencional pero puede incluirse dentro de los nodos un servidor. De esta forma, cuando es difícil contactar con un par o con un archivo, el servidor facilita este proceso, por lo que es un método eficiente y descentralizado.
Programas de descargas basados en P2P

El protocolo P2P podría parecer algo complejo solo destinado a comunicaciones seguras o a monedas como el bitcoin. Sin embargo, estos protocolos de aplicación llevan utilizándose muchos años para compartir archivos, debido a que una de sus principales ventajas es lo difícil que es censurar estas conexiones. A continuación, están señalados algunos de los programas de descarga más conocidos que utilizan este sistema.


uTorrent

Es una de las aplicaciones más conocidas y utiliza el protocolo de aplicación de BitTorrent para su funcionamiento, que es uno de los más utilizados en el mundo para redes P2P. Esta aplicación resalta por su simpleza y eficiencia. No necesita ser instalada para funcionar, ya que cuenta con una versión portable que pesa menos de 1Mb.

Además, tiene una gran velocidad para encontrar los archivos y para descargarlos. Sin embargo, no requiere de una gran cantidad de memoria ni de procesamiento por parte del ordenador. Esto se debe al tipo de protocolo P2P que utiliza para interconectar a sus usuarios.

Vuze

Esta es una alternativa de descarga poco conocida pero muy eficiente en cualquiera de sus funciones.  Ofrece una de las búsquedas más rápidas entre las aplicaciones de su tipo. También utiliza BitTorrent y se encuentra desarrollado en Java, por lo que funciona en la mayoría de sistemas operativos.

Esta aplicación es muy ligera pero tiene múltiples herramientas incorporadas junto a un catálogo de plugins que permiten complementar las funciones del software a fin de adaptarlo a las necesidades de sus usuarios.

Ares

Ares, aunque no es la opción con las mejores cualidades entre su competencia, es de las más conocidas. Debido a la gran cantidad de usuarios que tiene es posible encontrar casi cualquier archivo que se necesite. Además, es una aplicación muy fácil de utilizar y a la que te adaptas en un par de minutos. Esto junto, con una serie de funciones tanto básicas como avanzadas, le ha convertido en el sistema de descargas más popular.

 

Este sitio no es seguro

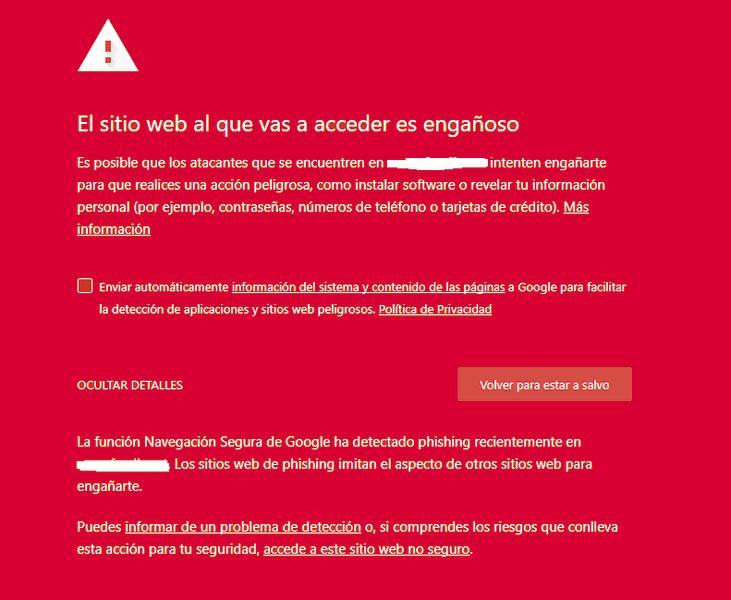
Al navegar es común encontrarse con la advertencia que dice junto a una señal roja “este sitio no es seguro”. Esto se debe a que según los criterios del navegador la conexión a esta página web no es confiable, por lo que señala a sus usuarios las carencias de seguridad con las que cuenta la web a la que van a acceder.

Esto ocurre cuando una página web cuenta con un protocolo de red HTTP y, aún siendo un protocolo conocido, actualmente no es seguro. Sin embargo, este error se debe más específicamente a que no tiene el certificado SSL. El “Secure Sockets Layer” es el aval que debe tener un dominio para ser reconocido como HTTPS. Los sitios que cuentan con esto ofrecen la protección suficiente a los datos privados para que la conexión sea segura.

¿Qué debo hacer si me aparece la advertencia de que no es seguro un sitio web?

Todos los navegadores confiables tienen esta señal para los protocolos que no reconozcan como confiables. Sin embargo, cada uno lo dispone de manera diferente, con distintas maneras de omitirlo o solucionar el problema. A continuación los métodos explicados y resumidos para resolver este error de conexión.

Solución para Google Chrome

Chrome cuenta con dos tipos de páginas a las cuales no deja acceder a sus usuarios, los sitios no seguros y los engañosos. En el primer caso este aparecerá bloqueado por completo pero al acceder operan con normalidad. En el segundo, aun al cargar, ciertas funciones aparecerán bloqueadas; para omitir esta advertencia este es el proceso:

  1. Dirigirse al dominio que aparece restringido con la advertencia “este sitio no es seguro”. También podría aparecer señalado como “la conexión no es privada.
  2. Seleccionar “detalles” luego indicar “acceder”, tras esto la página aparecerá con normalidad. Es posible que de ser considerada una web sospechosa se bloqueen ciertos aspectos.
  3. Para desbloquear dicho contenido es necesario dirigirse a la advertencia en la parte superior derecha.
  4. Hacer clic en “cargar sitio completo”.

Firefox

Al igual que en Chrome, Firefox dispone de un método para omitir este error. Aunque en ninguno de los dos navegadores es una acción recomendable si no se tiene confianza en la web. El proceso es simple y solo requiere seguir estos 3 pasos:

  1. Abrir la página donde aparece está la señal de “la conexión no es privada”.
  2. Presionar el botón que dice “avanzado” y luego indicar “añadir excepción de seguridad”.
  3. Aparecerá un mensaje indicando los riesgos de esta acción y las deficiencias de seguridad de la página. Para proseguir hacer clic en “confirmar excepción”

¿Cómo solucionar la advertencia de no seguro en mi propio sitio web?

Esta señal puede anunciar un problema de seguridad, aunque no siempre es exactamente así. En algunos casos puede que una página web no sea registrada como segura por diversos factores. Incluso al no cumplir con uno de los requisitos para ello ya se muestra la advertencia de “este sitio no es seguro”. Por lo que hay varias maneras de resolver este inconveniente.

Obtener un certificado SSL

Estos certificados no son gratuitos pero son indispensables para que un sitio sea considerado seguro. Además, Google ha señalado en múltiples ocasiones que prioriza los portales con estos certificados en sus resultados.

El precio de estos varía en función del tipo y de la compañía o autoridad de seguridad que lo emita. Para solicitarlo es necesario descargar el CSR del propio servidor para indicarlo a la empresa encargada. Después se solicitará una verificación de identidad a través de una llamada o un correo a alguna dirección del dominio.

Una vez obtenido el certificado debe subirse al servidor donde está alojada la página. Luego configurar la misma para que solo sean aceptadas solicitudes a través del puerto 443, que es el designado para HTTPS y es indispensable para eliminar la advertencia de este sitio no es seguro.

Cambiar URL

Otro aspecto para que la conexión a una web pueda considerarse privada es definir la URL por defecto con el protocolo HTTPS. Es un proceso simple y gratuito que puede realizarse en la configuración de la página web. El proceso que se explicará es el empleado para WordPress, pero puede ser utilizado como guía para otros servicios.

  1. Abrir el apartado de ajustes y seleccionar “generales”.
  2. Buscar el área donde indica “dirección de WordPress” y “Dirección del sitio”.
  3. Aparecerán 2 direcciones con “Http”, solo es necesario agregarles una “s” al final. En caso de que ya aparezcan de esta forma entonces no se debe realizar ninguna modificación.

Redirección 301

Este es el último paso para eliminar la señal de “este sitio no es seguro” al menos en la mayoría de casos. Consiste en redirigir todo el tráfico en http y forzarlo a utilizar solo https. El redireccionamiento mantiene su función de manera permanente e impide el acceso a la web en http.

Es posible realizar este procedimiento rápidamente a través de un plugin en el servidor donde está alojada la página. Estos, al detectar el certificado SSL de manera automática, crean la redirección hacia Https. Aunque esta opción podría presentar problemas con el tiempo porque su funcionamiento depende expresamente del programa. Por lo que se recomienda realizar la configuración manual.

Para ello es necesario acceder al servidor a través de un protocolo de transferencia de archivos. Una vez allí, encontrar el archivo “.htaccess” y seleccionar “ver y editar”. Luego establecer una condición para redirecionar todo el tráfico en http hacia https.


Se ha lanzado un parche para Apache OFBiz

Diagnóstico de red

El diagnostico de red es fundamental para garantizar una buena velocidad de internet y que esta a su vez sea segura. Este es el proceso encargado de analizar todos los aspectos relacionados con una conexión.  Con él es posible determinar cuántos equipos se encuentran conectados y monitorear el tráfico. Además permite evaluar la conectividad de cada dispositivo mediante una prueba ping o conocer su dirección IP.

Mediante estos test es posible evaluar la seguridad que presentan las redes y los datos dentro de ella, por lo que su uso se vuelve indispensable ante cualquier problema de conexión en algún equipo.

¿Cómo realizo el diagnóstico de problemas en mi red LAN?

Existen distintas formas de acceder a esta función que se encuentra en la mayoría de sistemas operativos. Incluso en los que no cuentan con la herramienta es posible obtenerla a través de un programa. Dada la importancia de este análisis a continuación se explica cómo acceder a él en distintos casos.

Diagnóstico Windows 10

Al igual que en otras versiones del sistema operativo, Windows 10 proporciona un mecanismo simplificado para la resolución de problemas de manera que sea accesible para todos sus usuarios de manera rápida. Por lo que solo se deben seguir 3 pasos:

  1. Dirigirse a la barra de tareas, hacer clic derecho sobre el icono de un monitor que se encuentra al final de la barra.
  2. Seleccionar “solucionador de problemas”.
  3. Esperar unos segundos que el programa detecte y corrija posibles errores de conexión.

Con este método solo se obtiene una solución automatizada que el software considere adecuada. Sin embargo no arroja información sobre direcciones IP, tráfico de red ni problemas de conexión. Así que si lo que quieres es conocer estos detalles es necesario descargar una aplicación.

Diagnóstico para Windows 7

El proceso para Windows 7 también es muy simple y rápido en su función. Sin embargo, tiene el mismo inconveniente que otras versiones de este sistema operativo porque no muestra detalladamente toda la información relacionada a la red. Aunque es un proceso automatizado que puede resolver la mayoría de problemas solo siguiendo 3 pasos:

  1. Abrir panel de control, este se encuentra tras presionar el botón de inicio.
  2. Seleccionar Redes e Internet luego dirigirse al “Centro de redes y recursos compartidos”.
  3. Una vez allí aparecerán todas las conexiones disponibles para el equipo. Se debe hacer clic derecho sobre la red a analizar y luego presionar “diagnosticar”.

El programa tratará de identificar el problema que está afectando a la conexión y ofrecerá soluciones. Si esto no es suficiente es posible utilizar programas más profesionales o buscar el tipo de error en internet.

Para red WIFI

El método para diagnosticar redes WIFI es bastante simple y similar al procedimiento anterior. Los errores en este caso pueden ocurrir debido a una fluctuación en la señal. Para corregirlo solo se deben seguir 3 pasos:

  1. Abrir el panel de control, seleccionar redes e internet.
  2. Presionar “Administrar redes inalámbricas” donde estarán señaladas todas las conexiones WIFI.
  3. Comprobar si el equipo se encuentra conectado a la red correcta.

Los mejores softwares para un análisis de red efectivo

Las opciones que vienen por defecto en la mayoría de sistemas operativos, si bien pueden ser útiles, son muy básicas. Solo ofrecen solución a problemas específicos sin proporcionar un verdadero análisis de la red. Por lo que en caso de requerir una herramienta completa con funciones profesionales es necesario un software adicional. Estas son algunas opciones ampliamente reconocidas y recomendadas.

WireShark

Un programa sumamente completo para el diagnóstico de red es WireShark. Esta aplicación permite identificar la mayoría de formatos en los que pueden encontrarse los paquetes en el tráfico de red. También contiene una función de filtrado para solo mostrar al usuario solo los datos que sean relevantes.

Además ofrece métodos para solucionar problemas de latencia, conectividad e incluso inconvenientes con el router. Logra identificar rápidamente todas las direcciones IP de los equipos conectados a la red.  Todas estas funciones y otras herramientas profesionales pueden ser ejecutadas en tiempo real.

Una opción que cuenta con más de 20 años en el mercado, cuenta con constantes actualizaciones y correcciones. Está disponible para todos los sistemas operativos conocidos y es un software gratuito. Pulsa el siguiente botón para descargar WireShark.

Network Analyzer

Esta es una aplicación destinada a los sistemas operativos de Android y iOS para el diagnóstico de red. Pese a estar dirigida a equipos móviles es un software muy completo que ofrece un considerable abanico de herramientas. Contiene opciones para la identificación y corrección de errores tanto en la red como en los dispositivos conectados.

En el “LAN Scan” muestra todos los equipos conectados junto a sus datos detalladamente. Indicando tanto su dirección MAC e IP como el fabricante del equipo, incluso aparecerá el router o los repetidores de señal. El apartado de “tools” permite aplicar pruebas de conectividad ping de los dispositivos conectados y hacer un traceroute.

También hace un análisis de todos los puntos por los que pasa el tráfico web después del enrutador. De esta manera es posible identificar una posible fuga o robo de información usando la herramienta “whois”. Pulsa el siguiente botón para descargar gratis Network Analyzer, no todas las funciones estarán disponibles porque algunas son de pago.

Network Scanner

Network Scanner es una aplicación multiplataforma, se encuentra operativa tanto para dispositivos móviles como para Windows. En este último no requiere instalación porque es un programa portable que no requiere permisos de administrador. Permite la identificación de todos los equipos conectados a la red junto a sus direcciones IP y MAC. También ofrece herramientas para la corrección de problemas en los puertos de red.

Con ella se pueden ver todos los recursos compartidos que se encuentran en la red local aun si están ocultos. Del mismo modo en el diagnóstico de red muestra el tiempo de respuesta que tuvieron todos los dispositivos.  Esto junto a otras funciones profesionales para el análisis de red convierten a Network Scanner en una alternativa muy confiable. Aquí puedes descargar la aplicación.

Amenazas y conclusiones clave para el sector legal

Cifrar archivos

Proteger información privada es una necesidad y por eso cifrar archivos se ha vuelto parte del día a día. Este procedimiento consiste en encriptar algún contenido de forma que este solo sea accesible para un grupo reducido de personas. De esta manera es posible proteger imágenes, audios, mensajes o cualquier tipo de datos. Se utiliza desde para colocar contraseña a un archivo .rar como para enviar un mensaje en WhatsApp.

Esta idea o planteamiento no es algo nuevo ni único de las tecnologías, codificar mensajes es tan antiguo como las civilizaciones. Sin embargo, por el alcance que tiene internet, el uso del cifrado se ha vuelto indispensable para la privacidad.

Estas técnicas de seguridad se utilizan basándose en la criptografía y en algoritmos matemáticos, de manera que transforma el archivo para que sea ilegible si no se cuenta con la información con la que fue codificado.


¿Cómo puedo encriptar mis archivos?

Casi cualquier programa, tanto de ordenador como para dispositivos móviles, permite proteger los datos que se utilicen. Sin embargo, cada uno cuenta con métodos diferentes y mecanismos de cifrado distintos por lo que es importante conocerlos porque de esto depende la seguridad del contenido que se maneje.

Cifrar carpetas de Windows – EFS

El procedimiento de encriptación tanto de carpetas como de archivos en Windows es exactamente igual. Es importante destacar que en caso de no tener acceso al usuario desde el que se creó no será posible abrir la carpeta. Lo mismo sucede en caso de actualizar el sistema operativo, ya que solo es visible para el perfil donde fue creado. Es necesario seguir estos 3 pasos para utilizar esta función:

  1. Hacer clic derecho sobre la carpeta que se desea proteger. Seleccionar “propiedades”, se abrirá un panel con la información general del elemento seleccionado.
  2. Hacer clic en el botón que dice “avanzados” que se encuentra en la parte inferior.
  3. En esta pestaña hay una opción que dice “cifrar contenido” donde solo es necesario activarla. después de haberlo hecho se mostrará una advertencia sobre los posibles inconvenientes de realizar esta acción.

Cifrar en la Nube: Drive o Dropbox

La nube suele ser considerada una alternativa segura para almacenar todo tipo de archivos. Aunque esto es cierto también son objetivos de constantes ataques y cada dispositivo desde el que se accede representa una vulnerabilidad. Y para proporcionar una capa adicional de protección es recomendable utilizar programas de terceros como Cryptomator.

Esta aplicación de código abierto funciona para la mayoría de dispositivos y funciona de 2 maneras. Es posible crear una carpeta con protocolo de cifrado AES en el ordenador o directamente en Drive o en Dropbox. Al hacerlo en la nube es posible modificar, agregar o eliminar archivos si se cuenta con la autorización.  Aunque de no tenerla, pese a acceder a la cuenta, no será posible ver nada que esté en dicha carpeta.

En Word

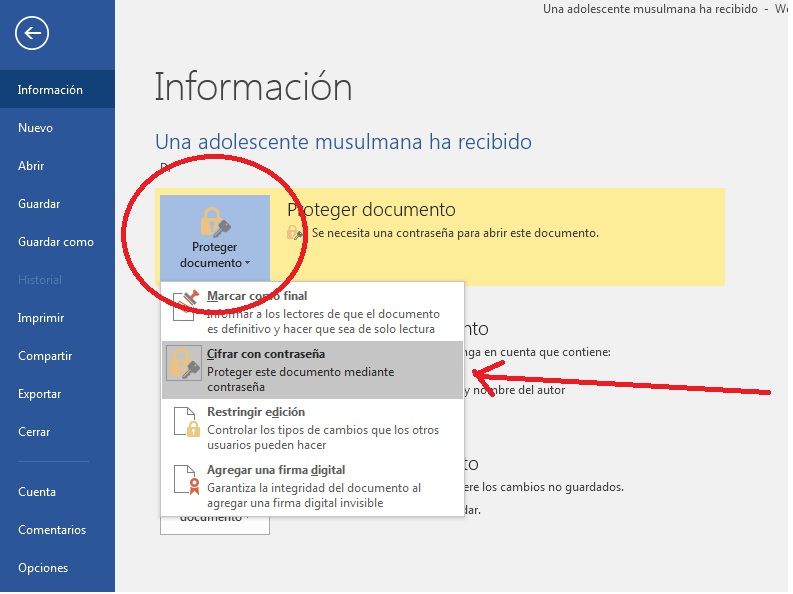
Como se señaló antes, la mayoría de programas permiten cifrar archivos y en esto Word no es la excepción. A través de la propia aplicación de Microsoft es posible resguardar documentos privados con el uso de contraseña. Para esto solo es necesario seguir los siguientes pasos:

  1. Abrir el documento que se desea proteger y dirigirse al apartado de “archivo” en la esquina superior izquierda.
  2. Una vez allí aparece el icono de un candado junto a “proteger documento”.
  3. Para finalizar solo se debe hacer clic en “cifrar con contraseña”, luego colocar la misma y confirmarla.

Además, después de seguir estos pasos es posible añadir capas adicionales a la seguridad del archivo de Word. Ya sea colocándolo en una carpeta encriptada, en la nube con Cryptomator o cifrándolo en un USB. Sin embargo, esta es una alternativa rápida que no dificulta el acceso al documento para su posterior uso.

En Excel

El procedimiento para cifrar un archivo en Excel es bastante similar al que se realiza con Word. También se debe destacar que este procedimiento sirve para el documento completo, no para una hoja en específico. Solo se deben seguir 3 cortos pasos:

  1. Abrir el documento que se quiere proteger, seleccionar “archivo” para acceder a la información general.
  2. Tocar el botón que dice “proteger libro” y luego hacer clic en “cifrar con contraseña”.
  3. Indicar la clave a utilizar y luego confirmarla, la misma no tiene límite de caracteres pero sí distingue entre mayúsculas y minúsculas. Por lo que se debe recordar este detalle para evitar inconvenientes.

Ubuntu

En el sistema operativo de Ubuntu no hay una opción tan simple como el mecanismo que está disponible en Windows. Sin embargo esto no limita para cifrar archivos y colocarles claves. Solo hay que seguir detalladamente estos 3 pasos:

  1. Abrir el terminal en la ubicación exacta del archivo que se desea encriptar.
  2. Colocar “gpg -c” antes del nombre del elemento.
  3. Se solicitará una contraseña para la cual solo se debe indicar una sola vez, por lo que es importante observarla bien.

Si el proceso se ha realizado exitosamente, la extensión del archivo cambiará y ahora será .gpg y se eliminará su miniatura. Al intentar abrirlo se mostrarán una serie de datos confusos sin mostrar ninguna explicación al usuario. Para desincriptarlo se debe acceder al terminal en la ubicación antes utilizada y colocar “gpg (el nombre del archivo).gpg”. Luego se debe introducir la contraseña y quedará como un fichero convencional nuevamente.


En USB

Esta opción está disponible en la mayoría de versiones de Windows y funciona utilizando “Bitlocker”. Gracias a este software es posible proteger la información de cualquier dispositivo extraíble. Para cifrar archivos a través de este método solo se deben seguir los siguientes pasos:

  1. Dirigirse a “equipo”, donde estarán señaladas las unidades de almacenamiento disponibles.
  2. Hacer clic derecho sobre el USB que se desea encriptar y luego indicar “activar Bitlocker”. Si esta opción no aparece, es posible que la versión de Windows no cuente con el programa.
  3. Marcar la primera opción donde dice “usar contraseña para desbloquear” luego indicar la contraseña y confirmarla.

En Android

Para proteger por completo un dispositivo ante posibles robos de información privada es importante configurarlo correctamente. Antes de utilizar un método para cifrar el equipo se debe contar con un mecanismo de bloqueo para acceder.

El proceso para encriptar archivos en Android se realiza con la configuración del móvil en el apartado de seguridad. Una vez allí aparece la opción de “cifrado y credenciales” donde se debe establecer una contraseña. Así, con un ordenador se va a requerir de la clave para acceder al almacenamiento.

Aunque en caso de querer proteger archivos más específicos es necesario acudir al software de un tercero. Existe una gran variedad de aplicaciones de este estilo que aseguran a través de una contraseña o un pin la información.

Encriptar archivos PDF

Para una protección completa incluso es posible cifrar los archivos PDF para evitar la lectura de extraños. El proceso que os indicamos es para “Acrobat DC” pero puede ser utilizado como referencia para otros editores de PDF.

  1. Abrir el documento y seleccionar “archivo” en la parte superior del mismo.
  2. Seleccionar “proteger con contraseña”.
  3. Se debe señalar si la clave a utilizar será para la edición o para la lectura del archivo. Luego indicar la contraseña y confírmala en el siguiente recuadro.
Los actores cibernéticos militares rusos atacan infraestructuras críticas estadounidenses y mundiales

Seguridad VPN

En una época donde la privacidad peligra en cualquier momento al navegar en internet la seguridad VPN se vuelve primordial. Esta rama de la informática opera mediante un protocolo llamado “Virtual Private Network” de donde derivan sus siglas. Está tecnología permite ocultar datos de la navegación y del equipo.

Funciona creando una red “local” a la cual el dispositivo puede acceder sin estar conectado físicamente y camuflar su dirección IP. De esta forma el dominio al que el usuario ingresa no cuenta con su información real.

¿Para qué sirve la seguridad VPN?

Este mecanismo se aprovecha tanto para su uso doméstico como en empresas de todas índoles. Aunque aporta distintos beneficios para quienes lo utilizan, el más destacado podría ser la privacidad. Sin embargo, este no es el único aspecto positivo de la seguridad VPN, estas son algunas de sus ventajas:


Seguridad

El principio de un protocolo VPN es ocultar información a los diversos intermediarios entre un dominio y el cliente. Por esto algunos servicios ofrecen incorporado en su software la integración de un método de cifrado. De esta forma se logra resguardar la mayor cantidad de información posible para que no sea posible identificar de donde viene el contenido de los paquetes de datos.

Evitar censura

Muchos gobiernos, para evitar el acceso a cierto contenido a sus ciudadanos, bloquean medios de comunicación o redes sociales. Incluso en una escala menor en redes de empresa o públicas puede ocurrir lo mismo. Este es un mecanismo de censura que se realiza aprovechando el funcionamiento del firewall.

La seguridad VPN omite esta restricción porque solo requiere que el usuario se conecte a su servidor en el cual se le suministrará de las páginas que quiera sin que estas sean controladas por su proveedor de internet. Esto también puede funcionar para sitios web que cuentan con un bloqueo geográfico. Para esas situaciones solo es necesario un servidor que se encuentre en un país desde el que se pueda ingresar.

Teletrabajo


Cada empresa, para garantizar la protección de sus datos, tiene que invertir en el resguardo de su red privada. En la mayoría los archivos o páginas del trabajo solo se encuentran disponibles ciertas direcciones IP, lo que genera un beneficio en seguridad pero un inconveniente para el teletrabajo o trabajo no presencial.

Para evitar esto es posible hacer uso de la seguridad VPN, con el fin de usar solo un rango de IP determinado. Así los empleados pueden trabajar desde cualquier lugar y los datos que envíen o reciban se encontrarán cifrados. Es una alternativa muy utilizada por empresas multinacionales o que contratan parte de su personal a distancia.

Descargar P2P

El protocolo P2P es un mecanismo para garantizar la seguridad de los usuarios. Sin embargo, al descargar de esta forma los proveedores de internet no reciben ningún dato. Al no conocer información sobre el archivo que se está descargando, podrían sospechar que se trata de algo prohibido, por que en algunos casos deciden bloquearlas o afectar el rendimiento de la red.

Un método simple para evitar esto es el uso de un VPN, incluso una versión free podría servir. De esta forma es posible omitir esta restricción y continuar descargando el fichero con una capa extra de seguridad.

Los mejores VPN gratis

Estos servidores a menudo suelen se suelen promocionar como una alternativa segura, pero esto depende del software, porque un programa que no sea confiable solo pone en riesgo toda la información que se envié a través de él. Por eso al momento de escoger un proveedor de seguridad VPN es importante conocer la reputación del producto. Estas son algunas de las opciones más conocidas y confiables que podrías descargar.

NordVPN Online

Es una alternativa de pago multiplataforma, se encuentra disponible para Windows, Linux y Mac. También cuenta con versiones para dispositivos móviles basados en Android o en iOS. Una característica particular de este software es que permite hacer un reembolso del primer mes antes de que este finalice.  No es necesario rellenar ningún formulario ni condiciones, por esto a menudo se habla de Nord como una opción gratuita.

Es una de las opciones más seguras, cuenta con datos ilimitados y una velocidad considerable dentro de su competencia. Ofrece con distintos tipos de cifrado para la protección de los datos. Es posible acceder a direcciones IP de más de 60 países, así que cuenta con un gran catálogo. Además, soporta el acceso a portales de stream, por esto es muy conocida para su uso en Netflix, Amazon y Disney+.

Opera

Esta opción para seguridad VPN viene incorporada dentro del navegador, no se requiere ningún programa adicional o extensión para su uso. Solo se activa en la configuración de la aplicación, por lo que es gratuita.

No cuenta con un límite de datos y ofrece una gran velocidad de carga. A su vez, al solo requerir de un software es ideal para equipos poco potentes que podrían ralentizarse con muchas apps. Cuenta con un bloqueador de publicidad incorporado, lo que favorece a la experiencia.

Hide.me

Es compatible con la mayoría de sistemas operativos, tanto para ordenadores como para móviles. De manera gratuita ofrece a todos sus usuarios hasta 10GB al mes para la navegación sin ninguna restricción, los cuales no serán consumidos en publicidad porque también incluye un bloqueador.

Proporciona múltiples protocolos para el cifrado del tráfico web que no afecta a su velocidad de carga. Soporta la visualización de servicios de streaming pero solo tiene servidores gratis en 4 países.

TunnelBear

Tunnelbear es una opción muy conocida para la seguridad VPN que cuenta con servidores en más de 20 países. Está disponible para móviles y ordenadores pero de manera gratuita solo son concedidos 500mb a los usuarios para su navegación. Tiene añadido un bloqueador de publicidad e incorpora un protocolo de cifrado AES. Sin embargo, este software no permite visualizar contenido en algunas plataformas de streaming.

Windscribe

Una de las opciones que proporciona una mayor cantidad de datos a sus usuarios. Windscribe en su versión free ofrece 10GB de regalo mensuales, a los cuales pueden añadirse 5GB. Está disponible para ordenadores, como aplicación o en una extensión para el navegador.

Tiene servidores en un total de 10 países y cuenta con un bloqueo tanto para publicidad como para malwares. Además proporciona resguardo a todos los datos ingresados mediante el protocolo de cifrado AES 256-bit. También es compatible con la mayoría de servicios de streaming.

¿Cómo configurar el VPN en el iPhone?

Para la seguridad VPN en iPhone los dispositivos no cuentan con el software incorporado, por lo que se deberá utilizar una aplicación que cumpla esta función. En la tienda oficial hay muchas opciones disponibles.

Tras haber escogido una app se deben agregar los datos inherentes a ella en los ajustes del dispositivo. Accediendo al apartado “general” luego seleccionando “VPN” para añadir y configurar el mismo. Por ultimo, en configuración, emergerá una notificación en la cual hay que presionar “confiar”. La mayoría de aplicaciones cuentan con estas instrucciones incorporadas o indicaran en caso de requerir algún permiso adicional.

Múltiples vulnerabilidades del NAS de QNAP

Análisis de riesgo

En casi cualquier ámbito o disciplina es posible emplear un análisis de riesgo de seguridad. Esta técnica también conocida como PHA (Por sus siglas en inglés) consiste en evaluar las posibles consecuencias de determinada acción. De esta manera se puede considerar el alcance de las amenazas y su relación con los beneficios obtenibles.

Con este propósito la evaluación de riesgo busca predecir de cierta forma cualquier repercusión. Adaptándola a unidades compatibles con las potenciales ganancias para su posterior comparación. Usando esta herramienta se miden tanto los peligros inmediatos como los futuros.

Tipos de análisis de riesgo

Esta práctica puede tener diferentes enfoques o maneras para identificar los riesgos. Por esto surgen variados tipos de análisis de riesgo, de los cuales se destacan solo 2. Aunque ambos tengan el mismo objetivo, consideran aspectos distintos, arrojando resultados dispares. Cada uno se utiliza con mayor frecuencia en ciertos ámbitos en función de qué se espere observar.

Análisis determinista (Cualitativo)

Este método suele ser el más simple de entender e incluso puede ser implementado inconscientemente en la vida diaria. Para él se evalúan 3 posibles escenarios: el mejor, el peor y el más probable.  En el primero se consideran los máximos beneficios mientras que en el segundo las mayores pérdidas.  Para el más probable se evalúa el nivel intermedio entre las circunstancias hipotéticas anteriores.

Con este análisis de riesgos de un proyecto los posibles acontecimientos se tienen en cuenta por igual. Definiendo de una forma muy simple cuáles son los probables resultados de una determinada acción. Aunque esto presenta un problema, ya que se toman en cuenta muy pocas variantes. Ignorando cualquiera de los cientos de matices que pudieran encontrarse entre las 2 vertientes principales.

Análisis de Monte Carlo (Cuantitativo)

También conocido como análisis estocásticos, es una evaluación de probabilidades. Consiste en hacer uso de la “Simulación de Monte Carlo”, un modelo que busca cuantificar valores inciertos.  Para ello se miden los resultados en rangos conocidos como distribuciones de probabilidad. Estas se dividen en 6:

  • Normal: el valor de la media.
  • Longnormal: media de valores que no pueden bajar de 0.
  • Uniform: rango donde todos los escenarios tienen la misma posibilidad de producirse.
  • Triangular: media definida entre el mejor escenario, el peor y el más probable.
  • PERT: similar al anterior pero se tiene más en cuenta el nivel de todos los extremos en conjunto.
  • Discrete: se definen las probabilidades de ciertas situaciones manualmente.

Los resultados con el método de Monte Carlo son mucho más exactos y presentan varias ventajas sobre el sistema cualitativo. De esta forma se evalúan tanto los posibles escenarios como la probabilidad de cada uno individualmente. Además facilita la integración de los resultados a una gráfica. Lo que permite identificar fácilmente qué variables generan una mayor fluctuación en los resultados.

¿Cómo hacer un análisis de riesgo paso a paso?

Un análisis de riesgo que debe hacerse periódicamente en las empresas debe ser sobre la ciberseguridad, porque las medidas para esta varían cada vez más rápido. Para saber cómo hacer un análisis efectivo se debe seguir cierto esquema. A continuación una evaluación explicada en solo 5 pasos:

  1. Establecer parámetros: considerar como afectan determinadas acciones a la seguridad. Luego definir cómo pueden ocasionarse las mismas.
  2. Conocer las zonas de riesgos: identificar los equipos que cuentan con información o con accesos especialmente importantes.
  3. Considerar escenarios de amenaza: Notar como estas áreas importantes pueden ser vulneradas en caso de un ataque.
  4. Identificar y analizar riesgos: en este punto se tienen que considerar completamente las repercusiones de cada riesgo. Sean voluntarios o accidentales, se debe saber cuál sería el alcance de estos.
  5. Crear mecanismos de mitigación: ante cada problema hay ciertas consecuencias que son inevitables. El objetivo de este paso es encontrar la forma de reducir cada posible peligro a su mínima expresión.
Urgente: GitLab corrige un error crítico que permite la ejecución no autorizada de trabajos de pipeline

Cómo decompilar archivos APK online

Si te encuentras en una disciplina relacionada con el diseño de apps o a la programación, un apk decompiler online podría serte útil. Esta extensión es el formato utilizado por todas las aplicaciones en Android. Es el instalable que contiene toda la información del programa.

Decompilar estos archivos permite acceder al código fuente, que muestra cómo funciona la app. Analizarlo puede servir como práctica o como aprendizaje para el conocimiento de algún lenguaje de programación. Incluso podría servir de guía para mejorar un código propio.

Extraer código fuente de una APK

Debido a que estas aplicaciones se encuentran cifradas para que la información no sea accesible, se necesitarán varias herramientas si se desea obtener el código fuente. Para extraerlo de una app de esta forma no se utilizará un apk decompiler online sino el método manual. Es posible acceder al código siguiendo los siguientes pasos:

  1. Transformar el archivo APK a .ZIP para poder descomprimirlo con un programa convencional. Tras esto buscar el archivo “dex” y añadirlo a la carpeta descomprimida de dex2jar.
  2. Con dex2jar será posible traducir el archivo .dex a formato .jar. Abriendo la carpeta antes mencionada hacer click derecho y pulsar shift al mismo tiempo. En el menú desplegable seleccionar “Abrir una ventana de comandos aquí”.
  3. Al abrir la consola, introducir “d2j-dex2jar.bat classes.dex” para cambiar el formato del archivo. Se obtendrá un archivo llamado de esta forma “classes-dex2jar.jar” el cual puede ser leído fácilmente.
  4. Utilizando JD-GUI y buscando el archivo obtenido anteriormente será posible acceder a todo el código fuente.

Herramientas para decompilar APK

Existen diversas maneras y alternativas a un apk descompiler online. Cada uno cuenta con un propósito en el proceso de la obtención del código e implementan distintos métodos. Estos son algunos de los mecanismos más utilizados para este objetivo.

Dex2jar

Es una herramienta simple que se utiliza con los archivos con extensión .dex. Con ella es posible transformarlos a formato .jar de java compatible con múltiples programas de lectura. Al convertirlo de esta forma se vuelven legibles los archivos .class.

Java Decompiler

Los archivos con las extensión .jar obtenidos con el programa anterior son solo una versión comprimida del formato .java. Para cambiar esta extensión se usa Java Decompiler, y funciona de una manera similar a los programas para descomprimir convencionales.

Android4me

Cuando un archivo .apk se descomprime al cambiarlo a formato .zip aparecerá la extensión .xml. Estos son documentos cifrados que no permiten la lectura del código fuente. Para solucionar esto fue diseñado Android4me. Un programa que se encarga de decodificar el .xml para que este sea legible.

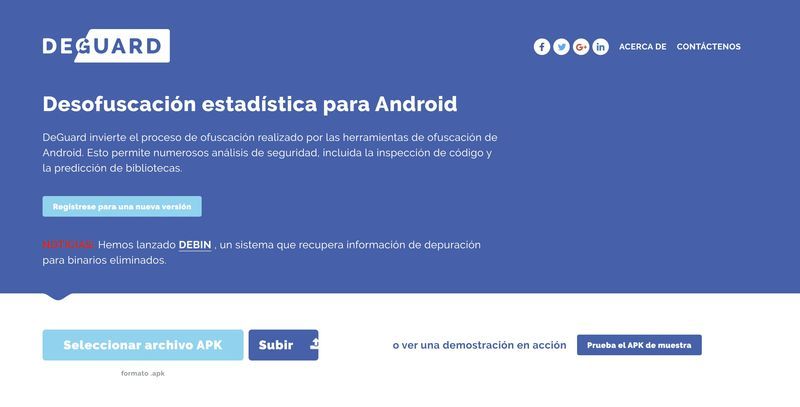
Deguard

Es una alternativa que opera como un apk decompiler online fácil y sencillo de utilizar. Solo es necesario tener el código fuente y acceder al portal de Deguard. Tras subir el archivo en la parte izquierda de la pantalla estarán todos los archivos dentro del mismo. A la derecha se encuentra todo el código fuente completamente desencriptado.

Usar APK decompiler en línea

La manera más simple es optar por opciones en línea, que agilizan el proceso en gran medida. Además reducen la posibilidad de errores que existe al hacerlo con el método manual. Un portal que brinda el servicio de apk decompiler online es JavaDecompiler. Donde solo es necesario contar con la apk para obtener el código fuente y sus archivos en formato .zip. El proceso solo dura unos segundos y la web es muy simple de utilizar.


Alerta sobre un correo electrónico con un archivo adjunto dañino que se hace pasar por el Centro Nacional de Salud Pública y Productos Farmacéuticos (NNK)

Ataques con ransomware

Dada a la conectividad con la que cuentan todos los dispositivos actualmente los ataques ransomware son cada vez más comunes. La tecnología avanza a diario, y también lo hacen las tácticas de los ciberdelincuentes. Es por ello que conocer sobre los distintos riesgos a los que se está expuesto en internet permite saber cómo protegerse.

¿Qué es el ransomware?

El nombre ransomware deriva de la unión de otros dos términos. El primero es “ransom” que en ingles significa “rescate” y “ware” que es un diminutivo de software. Aunque también es conocido por otras traducciones menos lineales como “software de secuestro de datos” o “programa de secuestro”.

Este archivo una vez que se encuentra en algún dispositivo se encarga de cifrar el equipo parcial o totalmente. Esto impide al usuario acceder a sus datos o al equipo en su totalidad. Para desencriptar estos archivos los criminales le solicitarán al afectado un pago.

En sus orígenes, para el pago del “rescate” el perjudicado debía enviar el dinero por correo. Sin embargo, dada la evolución de las tecnologías esto actualmente es una alternativa obsoleta. Se suele optar por criptomonedas, tarjetas de crédito o algún método de pago virtual porque estos suelen ser más difíciles (o imposibles en algunos casos) de rastrear.

¿Cómo funciona el ransomware?

Para infectar un equipo los ataques ransomware se aprovechan de la confianza del objetivo en algún archivo. Pueden ser adjuntos de correo, programas que se consideran confiables, videos o música. Una vez el usuario ha descargado estos el malware se ejecuta y comienza a codificar la información de la víctima. Estos programas también pueden introducirse mediante un dispositivo externo infectado.

Tras haberse realizado el cifrado aparecerá la advertencia donde se indica lo que ha ocurrido con el equipo. En un ataque convencional se indicará que el equipo ha sido secuestrado y se señalará el método de pago. Esto puede tener ciertas variantes en función del tipo de virus. También podría mostrarse información personal del usuario, alguna foto captada por la cámara web o la dirección IP.

Tipos de ransomware

Los ataques ransomware son diversos. Conceptualmente son iguales pero a efectos prácticos hay múltiples variantes. Cada uno opera de una forma distinta y se aprovecha de distintas vulnerabilidades. En función del objetivo de los atacantes el virus puede proceder de distintos modos. Estos son algunos de los más comunes:

Locky

Es uno de los tipos de ataque más recientes, siendo su primer uso conocido en 2016. Accede al equipo a través del correo electrónico por medio de los archivos adjuntos en una técnica conocida como “phishing”, la cual consiste en engañar a los usuarios para que estos voluntariamente instalen el programa.

Tras instalarse el programa puede codificar más de 150 tipos de archivos distintos. Entre los cuales se encuentran documentos utilizados por profesionales en distintas ramas.  De manera que no solo puede afectar información personal que se encuentre en el equipo sino el trabajo de los perjudicados.

Bad Rabbit

Estos ataques ransomware se aprovechan de la confiabilidad de los usuarios en un sitio web para instalarse. Fue identificado por primera vez en 2017 y se ejecuta gracias a una técnica conocida como “drive- by”. Esto consiste en la adulteración de una página web para que quienes ingresen sean infectados por el virus.

Una vez en el portal los usuarios son afectados al intentar descargar un ejecutable. En sus ataques más conocidos el bad rabbit requería de la instalación de adobe flash player. Aunque al acceder no se instalaba el programa: en cambio, se introducía el ransomware. Cuando el archivo malicioso es disfrazado de esta manera se conoce como “dropper”.

Petya

Conocido en 2016 este tipo de malware posteriormente evolucionó tras su primera oleada de ataques. Para infectar equipos se envía por medio de un correo electrónico adjuntando un enlace para descargar. En sus primeros ataques se enfocaba en compañías camuflándose en CVs de supuestos candidatos.

Con el archivo descargado este se instalaba rápidamente, bloqueando por completo el equipo afectado. Para lograr esto el programa se encarga de codificar la “Master File Table». De manera que ni los archivos ni el dispositivo en su totalidad se puede utilizar hasta no pagar el rescate.

GoldenEye

Es el sucesor de Petya y uno de los ataques ransomware con un impacto más notable en los últimos años. Opera de una forma similar a su predecesor, accediendo a los equipos por medio de correos.

Sin embargo, en esta versión evolucionada del malware el alcance en 2017 fue mucho mayor, perjudicando a más de 2000 grandes empresas, productoras de petróleo, centrales de energía, empresas y bancos. Por lo que su impacto no solo fue notorio económicamente sino que puso en riesgo múltiples vidas al bloquear equipos de trabajo.

Reveton

Identificado en 2012, los ataques ransomware causados por Reveton fueron muy conocidos. El virus podía acceder al equipo de múltiples formas pero una vez instalado se comportaba igual. A diferencia de otros programas este se encuentra basado en el mecanismo de acción de un troyano. Su modus operandi consistía en bloquear el equipo en su totalidad.

El objetivo de este malware era hacer creer al afectado que había sido multado por alguna entidad gubernamental. Para lo cual, tras bloquear el equipo, se mostraba una advertencia señalándole algún cargo. Para la exoneración del mismo este era obligado a pagar una multa usando un mecanismo de pago anónimo. En ciertas variantes se podía mostrar información personal, la dirección IP y la imagen de la cámara web.

CryptoLocker

La última reaparición de este virus fue identificada en 2013. Este ransomware una vez en el ordenador solicitaba el pago de 1 bitcoin en 3 días. Si este no era realizado la cifra subía drásticamente a 10 bitcoins. En el momento donde se realizaron estos crímenes la criptomoneda costaba menos de un cuarto de lo que vale ahora.

Para el cifrado de los datos se usaba un método de cifrado que requería de dos claves de 2048-bit de tipo RSA, que son muy complejas, por lo que corregir esta infección resultaba difícil sin el pago. Sin embargo, en 2014 fue desmantelada la banda que se encargaba de esto y con ellos el virus.

CryptoWall

La serie de ataques ransomware utilizando el virus “cryptowall” afectó a miles de usuarios en el 2014. El archivo infectaba equipos a través de correos electrónicos suplantando la identidad de un ente confiable.

Una vez en el equipo les era solicitado a los usuarios cantidades de alrededor de 1000$.  Funciona mediante un mecanismo conocido como “software de explotación”. Aunque en sus versiones iniciales el virus contaba con un error este ha seguido actualizándose.

TeslaCrypt

Fue un ransomware que perjudicó a múltiples usuarios en el 2015. Pedía rescates de más de 500$ y podía acceder al equipo a través de correos o webs infectadas.  Sin embargo, actualmente se considera como eliminado u obsoleto, ya que la clave del cifrado se ha hecho pública. Además algunos programas incluyen herramientas para corregir este problema siendo la de ESET la más conocida.

Mamba

Este es uno de los tipos de ataques ransomware que se encuentran funcionales actualmente. Es súmamente peligroso, eficaz y difícil de reparar una vez infecta un equipo. Ha sido identificado recientemente en 2017 por autoridades brasileñas.

Mamba utiliza un mecanismo de encriptación completa del disco, lo cual por sí mismo representa una complicación debido a que no solo impide el acceso a la información. Tras ser completamente instalado es imposible incluso iniciar el sistema operativo sin pagar el rescate. Para obtener la clave de desbloqueo se suministra una dirección de correo para contactar con los atacantes.

WannaCry

El software WannnaCry puede infectar equipos móviles y ordenadores rápidamente. Fue identificado en 2017 tras haber infectado a más de 70 mil equipos de distintas empresas. Las víctimas se encontraban en Asia, Europa y Norteamerica, siendo su objetivo compañías grandes.

Para el pago se indicaba una cantidad exacta junto al tiempo que se tenía para pagarlo. Si las condiciones no se cumplían, no sería posible acceder a los archivos. Una particularidad de este virus es que podía esparcirse por una red local. De manera que un dispositivo afectado era el enlace para todos los equipos conectados a la red.

¿Cómo prevenir y eliminar el ransomware?

Los ataques ransomware no son una infección de la que sea fácil recuperarse, por lo que siempre se recomienda estar precavidos ante esta, ya que es más fácil que eliminarla. Si has sido víctima de un malware de este tipo, no debes pagar el rescate. En cambio, la opción más prudente es ponerse en contacto con una compañía de seguridad. Esta puede dar con una solución, que en la mayoría de casos es más económica.

Para evitar este tipo de inconvenientes es necesario informarse. Organizaciones como No More Ransom ofrecen información y ayuda para las víctimas.  También es importante contar con mecanismos de protección en cada dispositivo. Los Firewall son la primera defensa que se puede tener contra los ransomware. Luego un antivirus e incluso optar por programas diseñados únicamente para prevenir este tipo de ataques.


Aviso de seguridad de IBM (AV24-505)

Tipos de criptografía – Cifrados

Gracias a la necesidad de mantener mensajes e información oculta han surgido múltiples tipos de criptografía. Esta es una rama de la criptología que se encarga de la encriptación del lenguaje de cualquier tipo de datos que, en el ámbito digital, pueden conformar todo tipo de elementos, desde texto hasta vídeos.

Esto se realiza a través de algoritmos matemáticos muy complejos que transforman el código de los archivos. De esta manera se limita el acceso a estos para que solo el emisor y el receptor puedan acceder a ellos.

Tipos de cifrados

Al existir una gran cantidad de aplicaciones que pueden requerir esta práctica, se han creado distintos mecanismo de cifrado para que estos se puedan desempeñar de forma óptima en cada aspecto al que sean enfocados. Se dividen solo en 3 grupos que mantienen diferencias fundamentales en el método de encriptación. 

Criptografía simétrica

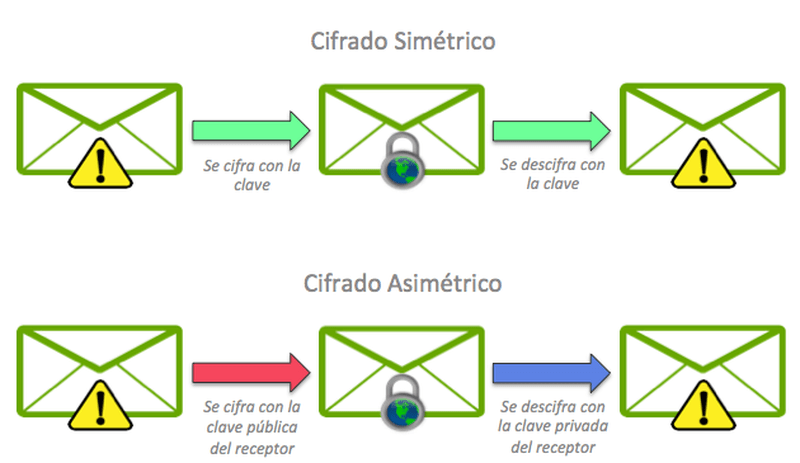
Este es uno de los tipos de criptografía más simples de comprender en los que solo se hace uso de una clave, de la cual depende el algoritmo para cifrar el mensaje. Una vez la información se encuentra cifrada, solo se puede acceder a su contenido con esta misma clave. Sin embargo, para que ambas partes cuenten con esta contraseña, esta debe ser enviada sin cifrado.

Asimétrica

Los métodos de cifrados asimétricos son mucho más complejos y más seguros que el tipo anterior porque en estos casos la comunicación con

el receptor no depende de una clave secreta sino de dos.

Cada una de las partes cuenta con una clave privada y una pública, que se basan en un solo código de paso. La pública cifra los mensajes antes de ser enviados para que solo mediante la privada sean descifrados. De esta manera no se compromete la encriptación al compartir el algoritmo de la misma sin seguridad.

Hibrida

Este es uno de los tipos de criptografía más seguros pero también uno de los más complejos. Para su funcionamie

nto se utilizan los métodos anteriores cada vez que se establece comunicación. Se comienza la interacción utilizando la encriptación asimétrica para enviar la clave para el cifrado simétrico. De esta forma la misma siempre está resguardada por lo que no se comprometen sus datos al iniciar contacto.

¿Cuáles son las ventajas y desventajas de cada tipo de cifrado?

Cada tipo de criptografía ofrece distintos beneficios para la comunicación entre las partes. Sin embargo actualmente todos se utilizan en diversos escenarios debido a sus particularidades. Por lo que comprender sus diferencias permite definir cuál es la alternativa más factible para cada función.

Numero de claves

Seguridad

Velocidad

Simétrica La comunicación se establece mediante una clave única. La clave se envía sin protección, por lo que es baja. Al solo existir una clave la comunicación es rápida.
Asimétrica Se establecen dos claves para cada interlocutor. El mensaje se cifra de manera única para cada usuario, de modo que es alta. Cada mensaje requiere de 2 claves por lo que la velocidad es lenta.
Hibrida Primero se utilizan 2 claves para cada una de las partes pero luego se emplea una clave única. Al utilizar la encriptación asimétrica al iniciar la seguridad es alta. Al basarse en la encriptación simétrica su velocidad es alta.
Urgente: GitLab corrige un error crítico que permite la ejecución no autorizada de trabajos de pipeline

Hacking Ético en Bilbao

Hacking ético en Bilbao, de la mano de una de las empresas de seguridad informatica en Bilbao, más potentes. Seguro que al empezar a leer es posible que pienses que esas dos palabras no tienen mucho sentido juntas, “hacking ético”. Hemos sido muy bombardeados por culpas de las películas con que el hecho de hackear se realiza para fastidiar a una persona o empresa y causar daño.

Esto claro que es cierto, pero hay otra parte del hacking que se usa para una buena causa y que te la vamos a ir detallando. No pierdas detalle porque si tienes una empresa (y si no también) te va a interesar mucho a la hora de identificar las buenas prácticas seguridad informática que te vamos a dar para evitar ser hackeado por esa parte más oscura del hacking.

¿Qué es el hacking ético? ¿Existe una empresa orientada al hacking ético en Bilbao?

Nos gusta mucho llegar a este punto ya que seguro que te estás haciendo muchas preguntas en este momento. Vamos a intentar despejarte la cabeza de esas dudas y queremos comenzar por explicar en qué consiste el hacking ético.

El hacking ético se podría definir como la mejor arma para combatir a los ciberdelincuentes. Su principal objetivo es detectar las posibles brechas en la seguridad informática de tu empresa. Así de esta forma, una vez que se detecten los posibles fallos que tiene el sistema, se persigue cerrar esos “huecos” por los que puedan entrar los hackers maliciosos y evitar cualquier pérdida o robo de información.

Estos fallos se descubren a través de la realización de diversos test internos, que también es conocido como penetration tests. Básicamente es lo comentado anteriormente es ir probando la manera para colarse dentro de la empresa a través de las brechas tal y como lo realizaría un hacker intrusivo.

Una de las mejores comparaciones para entender a la figura del hacker ético es equipararla a la de una vacuna. ¿Cómo? Dejas entrar al hacker dentro de tu sistema como si del virus que se te inyecta a través de una vacuna para cuando tu cuerpo o en este caso el sistema informático sea atacado, se haya reforzado las defensas para que el ataque sea lo menos perjudicial posible.

¿Por qué son importantes las buenas prácticas seguridad informática?

De la misma forma en la que el trato con el cliente es esencial para conseguir ventas y que la empresa prospere, el mantenimiento de los equipos informáticos es necesario para que la empresa no se derrumbe.

¿Por qué? El 95% de la información de una empresa está digitalizada de ahí que un funcionamiento incorrecto de lo equipos o de la propia seguridad puede ocasionar graves pérdidas. Contratar los servicios de hacking ético en Bilbao con Ginzo Technologies, es un primer paso para prevenir cualquier tipo de inseguridad en la empresa. 

Si quieres evitar al máximo los problemas en lo referente a la seguridad, queremos mostrarte algunas de las buenas prácticas seguridad informática que puedes seguir para que no tengas que lamentarte.

  • Ten el mejor antivirus
  • Instala las últimas actualizaciones
  • Realiza copias de seguridad periódicas
  • Cuidado con las contraseñas
  • Vigila el periodo de expiración de las licencias
  • Ten siempre una alternativa por si el sistema falla

Siguiendo estos pequeños consejos puedes evitarte más de un dolor de cabeza. Aunque te recomendamos que no bases tu seguridad solo en eso y de manera periódica contrates los servicios de un hacking ético que revise en profundidad las posibles grietas que pueda haber en el sistema.

Servicios de hacking ético en Bilbao

Si llegaras a sufrir uno de estos ataques, no pierdas la cabeza y sigue nuestras instrucciones, que en cierta forma queremos hacerte un poco más llevadero ese mal trago que es el ser atacado.

No queremos volver a repetir de qué se encarga este tipo de hacker, pero si queremos hacer hincapié en que con los servicios de hacking ético estarás minimizando un riesgo que está latente.

Esto al final se va a traducir en una mera de los servicios al cliente final ya que al no tener que estar preocupado por la seguridad o de que se pueda recibir un ataque, te va a permitir centrarte en otros aspectos.

Para que termines de comprobar la importancia de esta figura, te vamos a comentar brevemente algunos de los servicios que realizan y que seguro puedes aplicar en tu empresa.

  • Revisión de direcciones IP con las que trabaja la empresa
  • Reparación sistema de seguridad y brechas informáticas
  • Dominio y página web
  • Seguridad interna
  • Gestión de contraseña y redes
  • Sistema de telefonía
  • Optimización correo electrónico

Esto es solo una parte de lo que un hacker ético puede hacer por tu empresa. Y si todavía no estás convencido de la verdadera importancia de todo lo que te hemos contado, te invitamos a que hagas un pequeño ejercicio. Realiza una búsqueda de lo que puede costar la reparación por completo de un sistema de seguridad después de recibir un ataque y eso compáralo con lo que te costaría prevenirlo.

En lo que te acabamos de comentar vas a ver grandes diferencias. Y tienes que tener en cuenta que no hemos entrado a valorar lo que supondría para la empresa el robo o destrucción de información. Sería una catástrofe ya que los clientes dejarían de confiar en ella y a partir de ahí puede ocurrir cualquier cosa.

Ponerte en esa situación te va a llevar a recapacitar y a concienciarte de lo que puede suponer.

¿Quieres contratar a una empresa de hacking ético en Bilbao?

Ahora viene lo mas fácil que es ponerse en las manos de profesionales y a través del hacking ético invertir en seguridad.

Hemos puesto a tu disposición todas las claves para que de tu propia mano mejores la seguridad a través de las buenas prácticas seguridad informática, pero eso debe ser respaldado después con el trabajo en profundidad de un hacking ético. Contacta con los profesionales de Ginzo Technologies, estaremos encantados de tener una primera reunión consultiva e intentaremos orientarte para conseguir los mejores resultados.

PAN-OS: vulnerabilidad de inyección de comandos

Empresa de Seguridad Informática en Bilbao

En Ginzo Technologies nos aseguramos de diseñar una infraestructura perfecta para
tus entornos digitales. Consiguiendo los mejores tiempos de respuesta y
disponibilidad, para que nuestros clientes no experimenten paradas en el servicio y
proveyéndolos de correctos planes de contingencia para solucionar situaciones críticas
o accidentales.

Seguridad y Sistemas en Bilbao

Somos expertos en sistemas de virtualización y de cloud computing de los principales
proveedores, diseños por ello todo tipo de estructuras alineadas con las necesidades
del cliente.

Disponemos de profesionales con alta experiencia en el campo de la seguridad
informática
, que se encargarán y responsabilizarán de mantener la integridad de las
infraestructuras que pongas bajo nuestra supervisión. Disponemos de servicios pro
activos de búsqueda de vulnerabilidades y aplicaciones, pudiendo reducir las
superficies de ataque en nuestros clientes.

Adicionalmente en caso de catástrofe, disponemos de avanzados sistemas de copia de
seguridad, por lo que podemos evitar la perdida de la información de nuestros
clientes. Sistemas que ponemos a disposición de los clientes, para que puedan
disponer de una autonomía en su gestión.

empresas ciberseguridad informatica

Tu empresa de seguridad informática en Bilbao de confianza

¿Crees que eres ajeno a sufrir un ataque informático? ¿Piensas que invertir en ciberseguridad es solo para empresas como Apple o Samsung? Si tu respuesta a las dos preguntas es afirrmativa, tienes que seguir leyendo, para conocer una buena alternativa de empresa de ciberseguridad en Bilbao.

Es importante que aprendas que cualquier empresa hoy en día puede ser atacada y que es necesario invertir en ciberseguridad para evitar desastres informáticos.

En un mundo en el que cada día se producen nuevos avances y lo que servía ayer hoy ya no sirve, es necesario actualizase diariamente. Esto es algo que también piensan los ciberdelincuentes, por eso cada día buscan nuevos métodos con los que esquivar la seguridad de las empresas y así poder robar datos o simplemente hacer daño en el sistema.

A consecuencia de eso, debemos estar preparados y mejorar también diariamente nuestra seguridad para que no seamos las víctimas, de ahí que necesitemos contar con el respaldo de una buena empresa en ciberseguridad, Ginzo
Technologies, es una muy buena alternativa en la zona de Bilbao para realizar los análisis previos y consultorías.

¿Por qué invertir en una empresa de ciberseguridad?

¿Te parece poco que tu empresa se derrumbe? El cibercrimen es uno de los delitos informáticos más extendidos en la actualidad. Son cientos y miles de empresas las que diariamente sufren ataques de hackers.

Hay muchos que son repelidos gracias a la seguridad informática de esas empresas, pero otras muchas no cuentan con esa seguridad y los hackers encuentran brechas por las que entrar y robar desde la contabilidad de la máquina de café hasta datos financieros de los clientes. De hecho el asesoramiento en protección de datos se hace totalmente necesario, una buena opción en Bilbao es Aquino Pérez & Asociados.

Te puedes hacer una idea lo que eso supone para una empresa media que quiere expandirse y crecer. Puede ser la diferencia entre estar saneada y con expectativas de futuro a perder toda reputación y no conseguir clientes.

Hay muchos “gastos” dentro de una empresa que no deben ser considerados como tal y la ciberseguridad es uno de ellos. Da igual que nos pueda costar al año 1.000€, 2.000e o 5.000€ ya que se sufre el robo de información, las pérdidas pueden ser mucho mayores.

Ponte en la situación en la que te hackean el sistema y puesto que manejas datos bancarios de tus clientes, ahora los ciberdelincuentes poseen datos para poder acceder a las cuentas de esos clientes. ¿Cuáles serían las consecuencias? ¿A qué gasto tendrías que hacer frente? Las consecuencias pueden ser terribles, por eso te invitamos a que sigas leyendo y descubras los beneficios de invertir con seguridad en la protección de tu empresa.

seguridad-informatica-empresas

¿Cómo se mejora la empresa a través de la ciberseguridad?

Eso no consiste en tener la última versión del antivirus (que también, pero no es solo eso), se debe hacer un estudio pormenorizado de las necesidades de la empresa y de las posibles amenazas que puede recibir. Por esa razón es importante contar con una empresa de ciberseguridad que sea la encargada de desarrollar dicho análisis.

Si no cuentas en tu empresa con un departamento especializado para ello (lo normal es que no), te recomendamos que acudas a profesionales. Ellos a través de varias fases van a mejorar la seguridad de tu empresa, impidiendo así que los hackers puedan encontrar huecos por los que colarse en el sistema y robar información. Suena bien ¿no?

Existen muchas herramientas con las que mejorar la seguridad, y te las vamos a mostrar, pero es necesario que eso lo apliques con el respaldo de que has mejorado por completo la seguridad.

¿De qué forma aumentar la seguridad?

Como paso previo a contar con los servicios de una empresa de ciberseguridad en Bilbao o en otras ubicaciones debes instaurar los siguientes aspectos dentro de tu empresa;

  • Protección de código malicioso: Esto se realiza principalmente a través de las actualizaciones del antivirus y firewall.
  • Estar preparados: Nunca se sabe en el momento en el que se va a sufrir un ataque, por eso es necesario que tengas un plan y dispongas sobre todo de copias de seguridad de todo lo que está en tu empresa. Realizar una prueba de Pentest puede ser muy positivo también.
  • Proteger las comunicaciones: Compartir datos de forma interna puede entrañar también un riesgo. De ahí que sea imprescindible salvaguardar toda comunicación dentro de la misma empresa.

Lo primero que te va a mejorar una empresa de ciberseguridad en Bilbao como Ginzo Technologies, es la implantación de un sistema de copias de seguridad, para que llegado el caso de fallo en la red puedas instalar esa copia y poder así seguir tranquilamente con la actividad de la empresa.

Este tipo de copias se realiza de manera automática de forma diaria, aunque puede configurarse para que se realice cada 3 o 5 días, o cada un intervalo menor de varías veces al día, según las necesidades o el ritmo de trabajo.

Si ya nos pone furioso el perder algunas imágenes del teléfono y no poder recuperarlas, si eso ocurre con datos y ficheros que necesitamos en el día a día, lo que puede originar puede hacer que nos volvamos locos. Y hoy en día todos los problemas que podamos evitar lo agradecemos ya que suficiente tenemos con el ritmo de vida que se lleva como para tener que echar a nuestras espaldas una preocupación más.

Buscando aliados en la red

Cuando hablamos de aliados, nos podemos referir por ejemplo a las alianzas con otras empresas del sector para mejorar de forma conjunta la seguridad y poner en común posibles ataques a los que se ha hecho frente. Pero no queremos hablar de eso, queremos centrarnos en otra cosa más sencilla como lo es el almacenamiento en la nube.

Por todos es conocido como funciona, es por eso por lo que una buena forma de evitar la destrucción de datos es implantar en el trabajo un sistema de almacenamiento en la nube con el que cada trabajador a través de un usuario pueda acceder a los ficheros.

Sea cual sea la alternativa por la que te decantes, lo mejor es que siempre lo hagas con la tranquilidad de trabajar con una empresa en ciberseguridad que siempre vaya un paso por delante de los ciberdelincuentes y evites cualquier problema que pueda venir por parte de ellos… De los ciberdelincuentes, claro.

✓ ¿Por qué elegir nuestra empresa de seguridad informática en Bilbao?

Disponemos de técnicos altamente cuali=cados para resolver cualquier tipo de incidencia. Nuestra experiencia será de vital importancia para poder asistirte

✓ ¿Estaremos realmente seguros?

Nos encanta nuestro trabajo y lo hacemos con verdadera pasión. Dedicamos nuestro tiempo y esfuerzo para que nuestros clientes se relajen y se sientan seguros si reciben un ciberataque

✓ ¿Qué precios manejamos?

Queremos que cualquier empresa, ya sea grande, mediana o pequeña puedan contratar nuestros servicios de seguridad ¿Hablamos?

✓ ¿En cuánto tiempo solucionamos un ataque?

Nuestros técnicos certi=cados harán todo lo posible por resolver cualquier problema en el mínimo tiempo posible

✓ ¿Por qué contratar una empresa de seguridad informática?

A día de hoy hay que estar preparado para prevenir cualquier tipo de riesgo que pueda surgir mediante las nuevas tecnologías y comunicaciones electrónicas

Múltiples vulnerabilidades en Google Chrome

BCP o Bloque de control del proceso

El BCP de informática o Bloque de control del proceso, en ingles PCB (Process Control Block), se refiere a un registro especial donde el sistema operativo agrupa toda la información que necesita conocer respecto a algún proceso en particular. Por tanto, cada vez que un proceso se crea, el sistema operativo crea el BCP, que va a servir como descripción en tiempo de ejecución durante toda la vida del proceso.

Una vez que el BCP es creado, se llena con los atributos definidos como parámetros encontrados en la plantilla del proceso o especificados como parámetros de la llamada al sistema operativo (crear_proceso). Despué de esto, el sistema operativo por lo general asigna valores a otros campos.

Al terminar el proceso, el BCP creado para este, se borra y el registro se puede usar para otros procesos. Cuando hay un BCP asociado a algún proceso, entonces este será conocido para el sistema operativo y elegible para competir por los recursos del sistema. Este BCP corresponde a una estructura de datos con campos destinados a registrar los diferentes aspectos de la ejecución del proceso y el uso de recursos.

¿Qué es un proceso y cuáles son sus partes?

Cuando hablamos de un proceso nos referimos a un programa en ejecución, cuya estructura puede variar según el sistema operativo. En general se trata de un código ejecutable, datos y todo lo que se necesita para poder identificarlo dentro del sistema, este se encuentra conformado por los siguientes componentes:

  • Código ejecutable.
  • Datos asociados que el proceso requiere, donde se incluyen variables globales, constantes, inicializadas, no inicializadas y variables de sólo lectura.
  • Contexto de ejecución del programa.
  • Pila o stack, encargada de registrar las llamadas a procedimientos y los parámetros pasados a estos en bloques, variables locales de rutina invocada, y la dirección de la siguiente instrucción a ejecutar cuando termine la llamada. Para esto el sistema operativo se encarga de asignar dicha zona de memoria, justo al cargar el proceso en la memoria principal. En caso de auto llamadas recursivas, la pila podría desbordarse.
  • Montículo o heap, corresponde a una zona de memoria asignada por el sistema operativo destinada a datos en tiempo de ejecución. Esta puede aumentar o disminuir en tiempo de ejecución del proceso.
bcp informatica que es

Información almacenada en un BCP

Ahora bien, cuando el procesador inicia la ejecución de un proceso, en cualquier instante puntual de tiempo, a lo largo de la ejecución de dicho proceso, éste se puede caracterizar por un conjunto de elementos denominados contexto de ejecución, y corresponde a la información que se almacena en un BCP, esta puede abarcar algunos o todos los campos que se indican a continuación:

  • Identificación del proceso (Process Identificator, sus siglas en inglés PID): es única para el proceso y es lo que permite distinguirlo del resto de procesos, pudiendo almacenar el identificador del proceso padre que lo creó y el identificador del usuario, dependiendo del sistema.
  • Estado del proceso: si el proceso está actualmente en ejecución o en otro estado, como listo, suspendido, parado o zombi. Los estados varían según el tipo de sistema operativo.
  • Información de planificación: se refiere a cómo de prioritarios son el resto de los procesos, y es el evento por el cual el proceso va a esperar mientras está bloqueado. Solo en caso de que se use dicho algoritmo para planificación de CPU.
  • Punteros a memoria: en estos se incluyen todos los punteros al código del programa y datos referentes a este proceso, cualquier bloque de memoria compartido con otros procesos o si el proceso usa memoria virtual. A su vez almacena punteros a la pila y el montículo del proceso. Así que describe los segmentos de memoria que han sido asignados al proceso, mostrando los espacios de direcciones o los límites de memoria asignados al proceso.
  • Datos de contexto: se encuentran presentes en el registro del procesador mientras el proceso este en ejecución. Esto permite almacenar el valor de todos los registros del procesador, las banderas de estado, señales, entre otras. En resumen, corresponden a todos los datos necesarios para poder ejecutar un proceso en el momento que el sistema operativo lo indique.
  • Información de estado E/S y recursos asignados: aquí se incluyen las peticiones de E/S pendientes, dispositivos de E/S asignados a ese proceso, una lista de ficheros en uso, entre otros. Así como una lista de recursos asignados donde involucran descriptores de archivos y sockets abiertos.
  • Comunicación entre procesos: cuenta con distintos indicadores, señales y mensajes relacionados con la comunicación entre dos procesos independientes.
  • Información de auditoría: aquí es posible incluir la cantidad de tiempo de procesador y de tiempo de reloj utilizados, así como también los límites de tiempo, registros contables, entre otros como las estadísticas del proceso y valores de registro de CPU que también es usado en el cambio de contexto. Y los datos del propietario (owner).
  • Signals pendientes: que se encuentren almacenados en un mapa de bits.

Es importante aclarar que todo lo señalado en la lista es solo indicativo, pues cada sistema operativo tiene su propio diseño BCP, conformado por metadatos necesarios para la administración. Un BCP puede medir desde 32 bits hasta 1024 bits, y su denominación dependerá del sistema operativo.

No obstante, esta información es suficiente para poder interrumpir un proceso en ejecución y que pueda ser reanudado más tarde como si no hubiera existido ninguna interrupción. En pocas palabras, el BCP es clave ya que permite que el sistema operativo de soporte a múltiples procesos, así como también proporcionar multiprogramación.

En algunos sistemas cada proceso tiene asignado un BCP que está almacenado en una lista enlazada denominada tabla de procesos. Pero en otros sistemas el BCP está almacenado dentro del mismo proceso junto con el resto de los datos.

Además, al conjunto del programa, datos, pila, montículo y BCP se les llama imagen de proceso. Por su parte, para poder ejecutar o reanudar la ejecución de un proceso solo debes cargar la imagen del proceso en memoria principal o en memoria virtual.

Esperamos que el artículo haya sido de tu agrado, y que te haya funcionado para conocer más acerca de lo que es el BCP de informática, conociendo cómo funciona la iniciación de un proceso dentro de un sistema informático.