Ir al contenido principal

Autor: Ginzo Team

El portal estatal ahora tiene capacidad para microfrontend

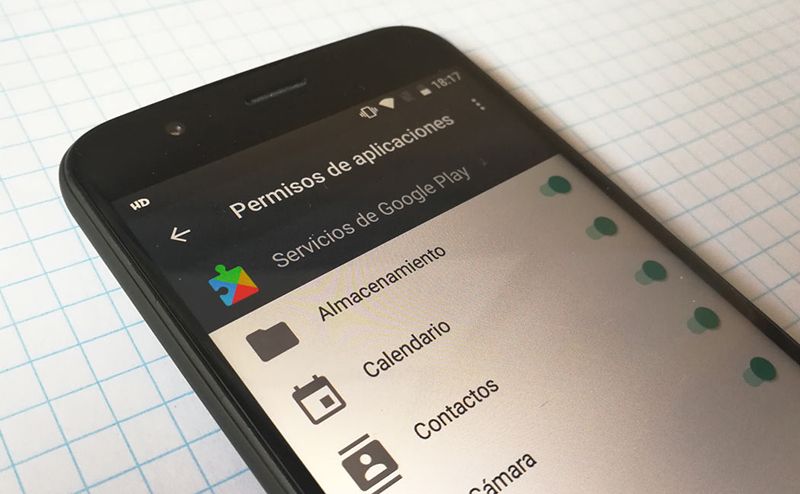
Permisos de aplicaciones

La seguridad ha sido un aspecto fundamental en el diseño de sistemas operativos y por ello surgen los permisos de aplicaciones. Estos son los que determinan qué capacidad de control tienen las aplicaciones sobre el móvil. A su vez, permiten al usuario un control sobre el nivel de acceso que tiene un software.

Con versiones anteriores de Android esto no era posible, lo que comprometía gravemente la seguridad, solo se indicaban los permisos al momento de descargar desde la tienda pero no se ofrecía mecanismos para modificarlos. En estas versiones el consumidor no contaba con ningún poder para regular el control de las aplicaciones.

Sin embargo, a partir de Android 6.0 toda aplicación instalada deberá solicitar acceso a cada función que requiera. De este modo es posible bloquear cualquier solicitud sospechosa que no se vea relacionada con la app. Además, los modelos posteriores del sistema operativo hicieron más simples y accesibles estas configuraciones.
Tipos de permisos de apps

Gracias a estos parámetros el usuario conoce detalladamente cómo está siendo utilizado su smartphone. Y al abrir cada programa se informa los tipos de permisos de aplicaciones que el mismo requiere. Estos pueden enfocarse en diversas áreas y engloban distintos propósitos.  Es necesario considerar antes de conceder estos permisos si realmente son necesarios para la app.

Teléfono

Con este permiso se obtiene acceso completo a la información del móvil y a varias de sus funciones. Se concede información sobre el tipo de dispositivo, su estado de red e incluso el número de telefóno. Otro dato privado del que puede tener acceso es al historial de llamadas.

Además de esto, la aplicación puede encargarse de colgar o descolgar llamadas en cualquier momento. Realizar llamadas aún sin la expresa autorización del usuario e incurriendo en gastos para el mismo. A su vez, puede redireccionar las llamadas recibidas hacia otro número sin conocimiento del propietario.

Memoria

Este es un permiso habitual en aplicaciones que requieren descargar contenido como Chrome o algunos juegos. Sin embargo, con este consentimiento también se permite que las aplicaciones examinen cualquier archivo disponible, por lo que estos permisos de aplicaciones dan libertad completa para manipular el almacenamiento.

Con su aprobación el software puede guardar todos los archivos que requiera en el dispositivo además de alterar los ya existentes. También autoriza a la aplicación a realizar copias de los archivos sin informar al usuario. Esto puede ocurrir tanto en la memoria interna como externa, por lo que es una autorización realmente comprometedora.

Contactos

Este acceso es indispensable para apps de mensajería instantánea, pero no todas las aplicaciones que lo solicitan lo requieren para funcionar. Con dicho permiso es posible acceder a la lista de contactos del dispositivo o cuentas que los almacenen.

De este modo el programa está avalado para analizar los contactos aunque se ejecute en segundo plano. Además, puede modificar esta información, editando, eliminando contactos o agregando nuevos.

Cámara

La cámara pese a parecer la autorización más simple puede ser sumamente riesgosa en relación a la privacidad. Cuando se cuenta con estos permisos de aplicaciones es posible acceder a las cámaras del smartphone para realizar fotos o videos. Es un permiso necesario para aplicaciones de fotografía o aplicaciones de mensajería instantánea.

Sin embargo, el riesgo con el acceso a la cámara se debe a que es posible acceder a ella en cualquier momento. Incluso si la aplicación no se está ejecutando, por esto es importante saber qué aplicaciones acceden a ella.

Ubicación

Con esta autorización es posible conocer la ubicación del dispositivo en cualquier momento. Esto puede realizarse no solo mediante la red GPS sino con cualquiera de las conexiones utilizadas. Es posible localizar el dispositivo a través las redes móviles o al utilizar una red WIFI aunque no tengas el GPS activado.

Micrófono

Este es uno de los permisos de aplicaciones que es más utilizado para violaciones de la privacidad. Con él se permite que las apps puedan grabar audio o acceder al micrófono durante las llamadas. Del mismo modo, cuenta con acceso a todo lo expresado en la llamada o en la grabación de voz. Lo cual representa una grave vulnerabilidad para la seguridad.

Algunas compañías como Google hacen uso de esto para servicios como el asistente virtual o para sugerir información relevante a sus usuarios. Por lo que se ejecuta en todo momento su acceso al micrófono y almacena la información que recopila. Del mismo modo cualquier software con este acceso podría hacer lo mismo o usar estos datos con otros fines.

Calendario

Dar acceso al calendario permite a las aplicaciones conocer toda la información relacionada a eventos registrados. Ya sea en el dispositivo o en las cuentas afiliadas que se encarguen de recordar fechas previamente indicadas. Así mismo puede editar, crear o eliminar eventos con o sin conocimiento del usuario.

De este modo el software maneja todos los eventos a los que se planea asistir y los datos asociados disponibles. Además de acceder a la fecha de nacimiento del usuario y de sus contactos si estos la tienen registrada. Toda esta información puede ser utilizada o almacenada por la compañía propietaria de la aplicación.

Mensajería-SMS

Estos permisos de aplicaciones dan acceso para que los programas puedan leer todos los mensajes almacenados y nuevos, por lo que toda la información que aparezca en estos puede verse comprometida fácilmente.

También permite que sean enviados mensajes de cualquier tipo mediante la red móvil sin expresa autorización. Lo que puede ocasionar gastos adicionales que varían en función de a qué números sean enviados estos mensajes. Además que puede afiliar la cuenta a otros servicios a través de mensajes de texto.

¿Cómo monitorear los permisos de aplicaciones?

Es importante conocer qué accesos han sido proporcionados a aplicaciones ya instaladas o que vienen instaladas de fábrica. Con esto se contribuye a un uso más responsable del móvil que puede reducir potenciales riesgos para la privacidad. Existen dos maneras de conocer los permisos de las aplicaciones una vez descargadas:

Observar los permisos de cada aplicación:

  1. En configuración del dispositivo es necesario dirigirse al apartado de apps y notificaciones.
  2. Aparecerán todas las aplicaciones por orden en el que han sido utilizadas recientemente. Para ver todas se mostrará un recuadro debajo que indica el número total de aplicaciones en el dispositivo. Seleccionar la app de la que se desean conocer las autorizaciones.
  3. Luego, seleccionar permisos, donde se mostrarán todos los permisos con los que cuenta el software.

Acceder al listado de permisos:

  1. Acceder al área de apps y notificaciones ubicado en configuración general.
  2. Seleccionar avanzada y luego permisos de apps.
  3. Se mostrará un listado con todos los permisos posibles y qué programas tienen acceso a cada uno.

Bloquear o activar permisos de aplicaciones

Para modificar los permisos de aplicaciones es necesario acceder a ellos mediante la configuración del dispositivo. Esto puede hacerse bajo cualquiera de los métodos antes señalados. Tras identificar un permiso que se desea bloquear, es posible desactivarlo con el botón que aparece a un lado.

Al realizar esta acción con ciertas apps podría mostrarse una advertencia, sobretodo con las instaladas de fábrica en el dispositivo, señalando que restringir los permisos puede afectar el funcionamiento o impedir que el software se ejecute, así que será necesario evaluar qué autorizaciones son o no concedidas si se desea mantener operativa la aplicación.

Sin embargo, gracias al fácil acceso que proporcionan las nuevas versiones de Android, el usuario puede gestionar esto en cualquier momento, de manera que estos accesos pueden ser concedidos más tarde si se necesitase, o en los momentos donde el propietario del móvil necesite utilizar estas funciones.
¿La autorización para iPhone funciona igual?

Pese a ser sistemas operativos diferentes, en muchos aspectos iOS mantiene un esquema similar en cuanto a los permisos, de manera que si una aplicación quiere autorización para acceder a una función del iPhone debe solicitarla expresamente. Con esto se mantiene cierto control sobre los poderes que se le brindan a una app. También es posible acceder a un listado general de los accesos del dispositivo siguiendo los siguientes pasos:

  1. Abrir la configuración general del dispositivo y seleccionar privacidad.
  2. Seleccionar permisos, donde aparecerán todas las posibles autorizaciones y al seleccionarlas aparecerá qué apps tienen acceso a ellas.
  3. Una vez allí es posible bloquear o activar cada uno de estos poderes.

Recomendaciones a la hora de descargar apps

Aunque existen múltiples opciones para regular los accesos o libertades de una app, siempre es importante revisarlas antes de instalarlas porque algunos softwares maliciosos solo necesitan unos minutos para robar mucha información privada. Además de que al tener muchas aplicaciones tomaría un tiempo excesivo revisar sus accesos de manera individual.

A continuación se mostrarán algunos consejos para protegerse contra apps que invaden la privacidad. Son consejos de seguridad básica para prevenir ataques en cualquier dispositivo móvil. No requieren de un extenso conocimiento, solo de una pequeña porción de tiempo para evitar malas experiencias.

Descargar de fuentes confiables

Google Play Store es la opción más recomendada para descargar aplicaciones en Android. Debido a que todos los programas que se encuentran aquí han sido previamente analizados y cuentan con el aval de Google. De modo que aplicaciones que son detectadas como maliciosas no son autorizadas a estar disponibles en esta tienda.

Sin embargo, esto no ocurre con otras fuentes, donde en la mayoría de casos se apoyan las versiones piratas o modificadas. Aquí los softwares no se suelen revisar y su uso puede acarrear consecuencias graves. Por esto al instalar alguna app desde una fuente desconocida es necesaria una autorización que viene acompañada de una advertencia.

Antes de realizar la descarga aun cuando no sea desde la Play Store es necesario evaluar su fiabilidad, debido a que algunas bibliotecas también cuentan con ciertos parámetros de seguridad.

Número de descargas y comentarios

Las descargas son un indicador que suele ser utilizado tanto por los diseñadores de la app como por los usuarios. Con estos es posible observar la popularidad y el crecimiento de una aplicación que, junto con los comentarios, son una buena herramienta. Un programa con demasiadas descargas pero muy pocos comentarios puede ser una señal de alerta.

Del mismo modo los comentarios exponen la experiencia de otros consumidores, críticas tanto positivas como negativas. Así es posible detallar cuales son los puntos positivos y negativos de la misma, además de identificar posibles riesgos. Revisar los comentarios es una opción bastante simple pero muy útil para cuidar la seguridad.

Permisos

Dependiendo desde dónde se descargue la aplicación suele aparecer un aviso con los permisos previo a la instalación. También en la biblioteca oficial para Android esto puede observarse en los detalles del producto. Así es posible identificar permisos innecesarios y evaluar si instalarla.

Es importante destacar que al instalar una app que roba información, aunque esta se elimine, puede que mantenga los datos recopilados. Por lo que cada permiso con el que cuente un software debe ser considerado de una manera detallada.

Descargar solo la que necesitas

Cada día el mercado de aplicaciones crece exponencialmente y la variedad de programas que encuentras puede ser desconcertante. Por lo que es fácil volverse un consumidor habitual de aplicaciones nuevas. Sin embargo, esto conlleva un gran riesgo, cuantos más programas son descargados, las probabilidades de toparse con un software malicioso son mayores.

De modo que es necesario considerar solo las apps estrictamente necesarias o conocidas. Esto reduce en gran medida los riesgos y permite un control más simple de las autorizaciones a conceder.

Comprobar quién ha desarrollado la app

Este consejo requiere de un poco de trabajo de investigación antes de realizar una descarga. Observar qué compañía ha desarrollado un programa puede ser un método para determinar su fiabilidad. Compañías grandes y conocidas tienen en su haber gran cantidad de trabajadores supervisando la app.

Con estas empresas es sumamente difícil encontrar un riesgo grave para la privacidad. Aunque este consejo puede afectar significativamente al contenido indie no significa que las empresas pequeñas solo conlleven riesgos. Únicamente es necesario investigar la reputación de una desarrolladora antes de cederles autorizaciones sobre el móvil.
Ajina ataca Asia Central: la historia de una pandemia de Android en Uzbekistán

Diferencia entre URL y URI

Dadas las similitudes entre ambas abreviaturas y su significado es fácil olvidar las diferencias entre URL y URI. Sin embargo, al trabajar en áreas relacionadas con el ámbito digital es importante tenerlas en cuenta, porque sus funciones son muy distintas y, en algunas actividades, imprescindibles. Además, si te interesa saber para qué sirve cada término, a continuación encontrarás su propósito y significado.


¿Qué es una URI?

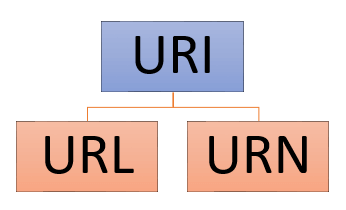
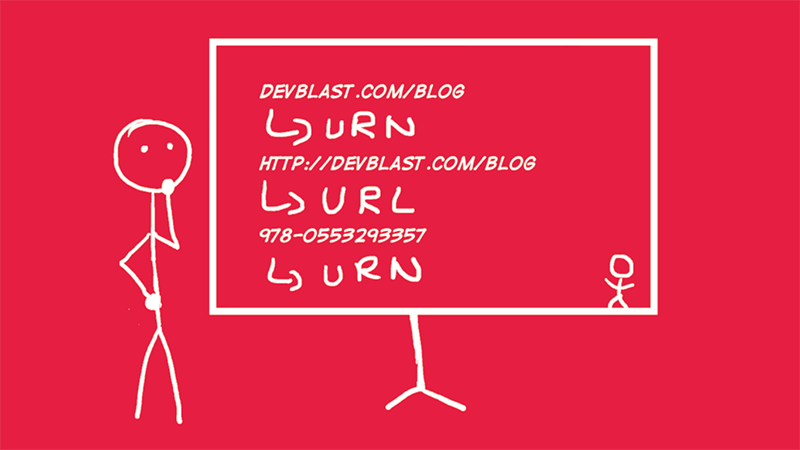
Sus siglas significan “Uniform Resource Identifier” lo que se traduce en “Identificador de recursos Uniforme”. El URI es el nombre único con el que cada archivo se encuentra identificado a fin de ser encontrado rápidamente. De modo que funciona como una dirección por la cual puede ser obtenido un recurso determinado. Una de las diferencias entre URL y URI es que tanto la URL como el URN se encuentran dentro del URI.

Del mismo modo, los protocolos más utilizados en internet dependen de este identificador para operar. Con él un equipo puede solicitar todos los medios de una página y estos son recibidos de manera ordenada, acompañados a su vez de información intrínseca en cada elemento, por lo que permite obtener datos sobre el mismo.

¿Cuál es la funcionalidad del URI?

El objetivo primordial del URI consiste en identificar un recurso específico de una manera única. Para ello son indispensables 2 elementos “scheme y path”, aunque en total un URI puede conformarse de 5 partes:

  • Scheme: establece las condiciones y el protocolo a utilizar.
  • Path: define la ruta exacta, pese a ser necesario el contenido del mismo, puede encontrarse vacío.
  • Authority: identifica el dominio en el cual se encuentra el contenido.
  • Query: este es un elemento que permite definir el recurso al que se desea acceder.
  • Fragment: Señala una parte del recurso principal.

Tipos de Uri

El URI se divide en 2 tipos, aunque ambos permiten acceder al mismo medio, lo hacen de maneras diferentes. A su vez, uno puede ser más simple de manera visual que otro aunque sean parte una unidad.

Los tipos de URI son:

  • URI absoluto: está es la dirección más completa y detallada posible para un recurso. La misma debe conformarse por, al menos, 3 elementos de entre todos los que lo contiene, que deben ser scheme, authority y path, para que el URI sea funcional y pueda considerarse completo.
  • URI relativo: es una versión más simple y breve de acceder al mismo recurso. Este tipo de URI omite el fragmento “Scheme” pero cuenta con el resto de las partes de la dirección. Sin embargo, para que este sea funcional debe ser compatible con la estructura del URI de base.

¿Qué es la URL?

Por sus siglas significa Uniform Resource Locator lo que se traduce en “localizador de recursos uniforme”. Es el nombre único que tiene cada recurso o medio disponible en internet a fin de poder encontrarlo, y puede ser un portal web, un video, una imagen e incluso un segmento de texto.

Una diferencia entre URL y URI es que el primero solo funciona como un localizador, indicando donde encontrar el elemento. Mientras que la URI permite tanto identificar como localizar cada recurso ya que dentro de esta se encuentra a su vez la URL, por lo que puede cumplir ambas funciones.

¿Para qué sirve la URL?

La URL permite encontrar todos los recursos que se encuentran en internet. A su vez, mediante este es posible obtener cierta información clave sobre los mismos. Por esto cada página web sitúa palabras claves en las direcciones de imágenes, videos o en el propio sitio a fin de que sea encontrado con facilidad, además de servir como el “nombre” de un recurso.

También se utiliza la URL como una pieza clave del funcionamiento de los motores de búsqueda, ya que estos encuentran las similitudes entre el texto introducido en la búsqueda y la dirección de una serie de páginas. De esta forma proporcionan de manera rápida contenido afín a lo solicitado por el usuario.

Tipos de Esquema

El esquema establece el protocolo por el cual se transmitirá la información entre un ordenador con otro o con un servidor, por lo que de estos depende en gran manera la manera en la que la información sea recibida. Se dividen en 6 tipos:

  • Http: el esquema más utilizado y uno de los más antiguos y que se encarga de la transferencia de hipertexto. Para que este sea funcional utiliza la sintaxis propia del URI al acceder a todos los recursos.
  • Https: es una versión más desarrollada del “http”, la cual cuenta con una seguridad mayor. Es la opción utilizada para establecer conexiones seguras utilizando el protocolo SSL.
  • News: es utilizado para acceder a recursos de medios de noticias.
  • Ftp: este se emplea para la transferencia de archivos con una red externa.
  • File: es el esquema utilizado para acceder a un archivo de una red local.
  • Mailto: se emplea para direcciones de correo electrónico.

El formato

Una URL, para poder ser funcional, debe tener el siguiente formato: “esquema://host.dominio:puerto/directorio/nombre_de_archivo”, para lo cual todas las partes deben encontrarse y, a su vez, cuales tienen un propósito que se encuentra explicado a continuación:

  • Esquema: es el protocolo utilizado para la solicitud y recepción de datos entre las partes involucradas.
  • Host: es donde se alberga el recurso a solicitar en la mayoría de casos “WWW” (las siglas de World Wide Web).
  • Dominio: el nombre del lugar o la “propiedad” en la cual se encuentra el contenido.
  • Puerto: se establece el número de puerto que será usado como punto de conexión. Aunque en la mayoría de direcciones esto suele omitirse.
  • Directorio: Define en qué parte del dominio se encuentra el material solicitado.
  • Nombre del archivo: identifica cual es el recurso al que se desea acceder.

Diferencia fundamental entre la URL y el URI

Es común confundir estos elementos ya que ambos se encargan de funciones similares. Incluso su significado también se encuentra entrelazado pero existen una serie de diferencias entre URL y URI que los separan.

URL URI
Una URL es un URI. Un URI no es estrictamente una URL.
Permite localizar recursos. Permite localizar e identificar recursos.
Se conforma principalmente por sí mismo. Se conforma por la URL junto al URN.


Versión de parche crítico de GitLab: 17.3.2, 17.2.5, 17.1.7

Borrar mis datos de Internet

Si te has cuestionado la privacidad con la que cuentas online te habrás preguntado cómo borrar mis datos de internet, resulta una actividad sumamente laboriosa y lenta de realizar porque es necesario suprimir la información suministrada a cada servicio online, los cuales en su mayoría ofrecen procedimientos para darse de baja, teniendo así derecho al olvido.

Sin embargo, hacerlo permite recuperar cierto control sobre los datos personales que han sido suministrados a distintos portales. Aunque la huella digital no es para nada simple de eliminar, es posible reducirla al mínimo. Este proceso no garantiza la completa eliminación de datos pero sí disminuye la cantidad de los mismos.

¿Cómo eliminar mi huella digital de internet?

Para borrar tus datos de internet el primer paso es tener todos los correos personales que se han utilizado, debido a que gran parte de los mecanismos requieren acceder a ellos, así que los e-mails deben ser los últimos en eliminarse. Además de que puede ser necesario esperar unos días como mecanismo de seguridad antes de dar de baja la cuenta.

Si cuentas con dicho requisito y te interesa eliminar tu información de internet, a continuación encontrarás algunos consejos. Como se indicó antes no es una labor simple y es fácil cometer errores. Por lo que con estos consejos se favorece a eliminar la mayor cantidad de datos posibles.

Localiza

Para saber toda la información que se ha suministrado es necesario definir el alcance de la huella digital. Aquí será útil tener todas las cuentas de correo electrónico disponibles con los mensajes antiguos guardados porque con estos se pueden ver todos los servicios afiliados, que son los que manejan la información.

Cada cuenta creada que tenga acceso al correo electrónico o toda aplicación donde exista un registro importan. Para poder borrar datos de internet lo primero que hay que hacer es localizar cada lugar donde estos se encuentran. Este primer paso puede tardar bastante y muestra todo el trabajo que hay que hacer.

Otra forma es hacer una búsqueda con el nombre y apellidos que se ha usado online. Tras una búsqueda en Google pueden verse todos los portales que tienen una cuenta con ese nombre.

Elimina o Desactiva

Una vez definido todo lo que se desea eliminar de internet es necesario proceder a ello. Para eliminar de una forma completa este contenido se debe suprimir el mismo de cada página. La mayoría de páginas grandes como Facebook, Twitter o Instagram tienen estipulado un mecanismo simple y gratis para hacerlo.

Es importante destacar antes de realizar este procedimiento que no es lo mismo desactivar una cuenta y eliminar una cuenta. Si lo que quiero es borrar mis datos de internet la opción de desactivar no será viable porque solo suspende el acceso público a la misma, pero no desaparece los datos de los servidores.

Sin embargo, en casos de páginas más pequeñas o con una seguridad no muy confiable puede que no aparezca esta alternativa. Esto no significa los datos no puedan ser eliminados, simplemente el procedimiento cambia. Para estos casos será necesario utilizar el software de un tercero que se dedique a eliminar estas cuentas. Aunque esto no garantiza que las mismas desaparezcan por completo.

¿Cuáles son los pasos para quitar mis datos de las redes sociales?

Cada red social dispone de un mecanismo diferente para la suspensión permanente de una cuenta. Aunque estos cumplen el mismo propósito y generalmente establecen las mismas condiciones. Para borrar mis datos de internet saber cómo solicitar cada uno de estos trámites permite simplificar el proceso.

Facebook

Para este procedimiento es importante tener los datos de acceso del perfil que se desea eliminar.  Hay que tener en cuenta que Facebook advierte que existe la posibilidad de que algunos datos aún se conserven en su base de datos. Aunque la mayoría de estos se eliminan por completo. Si aun así deseas proceder a borrar datos de tu cuenta a continuación te dejamos los pasos a seguir:

  1. Antes de realizar esta tarea puedes descargar tu información para no perder fotos o videos importantes.
  2. Acceder a configuración de la cuenta, después seleccionar “tu información de Facebook”.
  3. Después buscar entre las últimas opciones “Eliminar tu cuenta y tu información” Luego nuevamente seleccionar “eliminar cuenta”.
  4. Como paso final se deben introducir los datos de acceso para la cuenta.

Tras finalizar el proceso aparecerá un anuncio con las condiciones junto a una explicación del procedimiento de eliminación. Señalando que se tienen 30 días antes que el proceso se realice. Después, los datos serán irrecuperables.

Twitter

Esta es una de las redes sociales donde es más simple borrar datos de internet. La solicitud completa no dura más de 5 minutos y solo se requieren los datos de acceso a la cuenta. Sin embargo, este proceso solo puede realizarse desde el navegador y no desde las aplicaciones móviles. A continuación, una explicación sobre los pasos a seguir para la eliminación del perfil:

  1. Acceder a configuración, luego dirigirse al apartado de “cuenta”.
  2. Después estará disponible el botón de “desactivar cuenta”.
  3. Al hacer clic, te pide una confirmación, con la cual se ratifica el deseo de suprimir los datos.

Para que el procedimiento se realice completamente es necesario no iniciar sesión en los próximos 30 días. En caso de hacerlo, la solicitud se suspenderá y la cuenta permanecerá activa. Una vez cumplido este periodo el perfil será eliminado completamente junto a todos los tweets e imágenes. Del mismo modo el nombre de usuario estará disponible para que ser utilizado por otro perfil.

Instagram

A diferencia de otras redes sociales Instagram no tiene la opción para eliminar la cuenta directamente en la configuración. Aquí solo se encuentra el mecanismo para desactivar el perfil de manera temporal. Sin embargo cuenta con un apartado oficial en caso de querer borrar mis datos de internet.

Para el procedimiento es necesario ingresar al siguiente enlace con la sesión iniciada. Luego, la solicitud es sumamente simple, donde primero se debe indicar por qué quieres eliminar la cuenta. Para esto aparece un recuadro con múltiples respuestas a seleccionar.

Como último paso se requiere ingresar nuevamente la contraseña como un mecanismo de seguridad. A diferencia de Twitter, Instagram mantendrá bloqueado el nombre de usuario a fin de evitar la suplantación de identidad.

Eliminar mi nombre y apellido del resultado Google

Google al igual que otros motores de búsqueda permite anclar cierta información personal a los perfiles en redes sociales. Para esto almacena datos clave como fechas, nombres y apellidos. Por lo cual para borrar mis datos de internet es necesario eliminar los que conserva Google.

Este es un proceso más extenso y detallado del que puede ser eliminar un perfil en redes sociales. Debido a que tiene un trasfondo legal donde los motores de búsqueda han sido obligados a eliminar información. Para este trámite es necesario rellenar un formulario donde se establecen las razones de la solicitud.

Siguiendo este enlace se deberá rellenar la planilla con toda la información requerida. Después Google evaluará lo factible de esta solicitud antes de informar al usuario. A diferencia de en redes sociales, en este caso la empresa considera los motivos antes de conceder la supresión de la información.

¿Cómo eliminar mis datos de Google Smart lock?

Smart lock puede ser una alternativa sumamente práctica para eliminar los inicios de sesión en un dispositivo. Sin embargo, pueden suponer un riesgo grave de seguridad en caso de que alguien logre acceder a esta información.  Además, si deseas eliminar por completo tu huella digital, también es necesario eliminar las contraseñas guardadas.

Este proceso se realiza en la configuración de la cuenta de Google en el apartado de seguridad. En la opción de “gestor de contraseñas” se verán reflejadas todas las claves almacenadas. Del mismo modo, permite eliminar individualmente todo el contenido. Es un procedimiento simple para suprimir por completo los datos almacenados en la nube.

¿Puedo borrar mis datos de Google Play Services?

Google Play Services es uno de los últimos pasos para eliminar la huella digital en un dispositivo móvil. Esta aplicación forma parte de un conjunto de programas que mantienen funcionales los servicios de Google. A su vez, esta app conserva toda la información para ingresar a cuentas y servicios de la compañía.

Para eliminar los datos hay que ir a configuración y luego seleccionar “aplicaciones”. Esto puede variar en función de la versión de Android o el modelo del equipo que tengas. Después será necesario buscar entre todas las aplicaciones Google Play Services y seleccionarla. Al tocarla, a diferencia de otras aplicaciones, solo permite “administrar espacio” o “borrar caché”.

Al presionar la primera opción entre los últimos botones que se mostrarán estará “borrar todos los datos”. Una vez seleccionado los datos de todas las aplicaciones que convergen en los servicios de Google serán eliminados. Para finalizar con cualquier residuo de información selecciona “borrar caché”.

¿Cuál es el procedimiento para quitar mi información de Internet Explorer?

Internet explorer es un navegador gratis ampliamente conocido pero que por su escasa seguridad se encuentra obsoleto. Sin embargo, por diversas razones este sigue siendo utilizado por algunas personas. Por lo que a fin de proteger cualquier contenido que pudiese ser robado es importante borrar los datos de navegación.  El procedimiento se divide en 4 cortos pasos:

  1. Selecciona el menú de herramientas que se encuentra en la parte superior derecha del navegador. Después haz clic en opciones de internet.
  2. Ve a la casilla “general” y busca “historial de navegación”.
  3. Tras esto selecciona “eliminar”, por último indica nuevamente que deseas eliminar el historial.


Ataque DNS

Un ataque DNS busca perjudicar a un sitio web o a sus usuarios mediante distintas técnicas de ofensiva informatica. Este ataque se hace aprovechando los puntos débiles en los servidores DNS, los cuales son constantemente objetivo de múltiples asaltos e intentos de ello porque son una pieza clave del funcionamiento de una página Web. Sin embargo, para entender el propósito de estos ataques es importante saber qué es un DNS.

Esta tecnología también es conocida como Domain Name System, y se encarga de permitir el acceso a un sitio web. Su trabajo es traducir la URL de caracteres alfabéticos a valores alfanuméricos para la dirección IP. Esto lo realiza en ambas direcciones, tanto para interpretación de las personas como de los servidores. Por lo que, sin dicho proceso, no es posible que las URL sean funcionales.

¿Qué son los ataques DNS?

Son aquellos ataques dirigidos a afectar o modificar el funcionamiento de un servidor DNS. El ataque al DNS no tiene un solo modo, sino que podría ocasionar diversas repercusiones según su tipo. Puede inhabilitar el acceso a un sitio web o clonar el mismo a fin de extraer datos de acceso gracias a sus usuarios. Del mismo modo, puede redirigir a usuarios a otros portales o ser el inicio para un ataque de mayor repercusión.

Por lo que estos ataques engloban todo aquel procedimiento para perjudicar la traducción de una dirección. Para ello se busca encontrar debilidades en el protocolo que permitan su alteración. Esto puede resultar beneficioso para los atacantes o solamente traducirse en pérdidas para las víctimas del ataque.

¿Cómo configurar el DNS en Google?

Para modificar los DNS existen dos maneras, directamente desde el router o en uno de los dispositivos, siendo la primera la opción más práctica, ya que al emplearla los cambios aplican para todos los terminales en la red. Para realizar la modificación mediante el enrutador es necesario dirigirse en el navegador al portal de acceso para la programación del mismo, el cual puede variar dependiendo el modelo del equipo, pero habitualmente es 192.168.1.1.

  • Una vez iniciada sesión en este portal habrá que dirigirse a la sección de “configuración”.
  • Seleccionar “red de área local”. Podría también aparecer como “LAN”.
  • Allí estarán dos opciones, “DNS primario” y “DNS secundario”, que son el valor a modificar.
  • Los datos a ingresar para el Google Public DNS IPv4: 8.8.8.8 (primario), 8.8.4.4 (secundario). También es posible utilizar el Google Public DNS IPv6: 2001:4860:4860::8888 (primario), 2001:4860:4860::8844 (secundario).

No todos los dispositivos son compatibles con el Google Public DNS IPv6, por lo que esto debes tenerlo en cuenta. También, en algunos aparatos para que el cambio pueda ser efectivo debe reiniciarse el equipo.

Tipos de ataques

No existe un solo tipo de ataque DNS, ya que como te contamos antes estos pueden tener distintos objetivos. En función de la manera en la que se realizan y el propósito de los mismos son categorizados de una manera distinta a fin de facilitar tanto su comprensión como la manera de protegerse de los mismos. Se muestran a continuación los tipos de ataques más utilizados y en qué consisten.

Ataque denegación DDoS

Este tipo de ataque no solo perjudica a un sitio web, sino a todos los que se encuentren dentro del servidor. Por lo que es sumamente perjudicial para los dominios que lo reciben y conlleva grandes pérdidas.  Es uno de los más comunes, con el cual se impide a los usuarios acceder a una página mediante su URL.

Para este ataque DNS se busca saturar los servidores con tráfico a fin de sobrepasar el nivel de respuesta. Una vez alcanzado este punto, los servidores dejan de funcionar debido a que su límite se ha alcanzado, lo que ocasiona que todos los dominios que requerían de dicho servidor DNS se encuentren temporalmente inaccesibles. Los usuarios que intenten acceder a alguno de estos sitios solo verán que se encuentran fuera de servicio.

Este mecanismo se enfoca en perjudicar a una o varias compañías principalmente con un procedimiento conceptualmente simple. La denegación DDoS a diferencia de otros métodos no afecta directamente a los usuarios de manera significativa.

Sustracción de información

La sustracción de datos aprovecha vulnerabilidades en 2 sectores, tanto en el servidor DNS como en el Firewall. Lo que se traduce en que la información privada de los usuarios no se mantenga entre ellos y la pagina a la que ingresan, sino que al suministrar los datos son robados mediante un “túnel” por el cual un tercero los obtiene. Un factor que hace especialmente peligrosos estos asaltos es que puede pasar desapercibido durante mucho tiempo.

Un ataque DNS de este estilo perjudica tanto a los usuarios como a las compañías involucradas. Lo que puede ocasionar en grandes pérdidas económicas para ambas partes, además del robo de información y archivos privados que reciben los usuarios. Los dominios afectados por una sustracción de datos requieren de grandes inversiones para reparar los daños causados.

Zero Day

Los ataques zero-day son el único tipo de asalto que no requiere de la búsqueda de una vulnerabilidad en la seguridad porque estos ocurren cuando se hace pública alguna falla o punto débil en el protocolo del servidor. Por lo que su nombre hace alusión al tiempo que ocurre entre el anuncio de esta flaqueza y el ataque DNS.

El día cero suele ser el día donde el servidor recibe una mayor cantidad de ataques de diversos tipos porque puede ocasionar pérdidas sumamente grandes y daños enormes hacia la víctima. Además en la comunidad hacker realizar esto con éxito puede ser considerado un logro. Es una de las agresiones a la ciberseguridad más peligrosas donde pueden ser afectados tanto usuarios como la empresa.

Ataque DNS Spoofing

Un ataque Spoofing DNS engloba todos aquellos mecanismos que buscan perjudicar la experiencia de los usuarios. Lo cual puede ocurrir cuando la carga se vuelve lenta o al intentar acceder son redirigidos hacia otra pestaña. Se realiza mediante la adulteración del directorio DNS directamente en su servidor.

DNS Hijacking

Otra forma altamente común y peligrosa de ataque DNS ocurre cuando el usuario es redireccionado a otro servidor. Generalmente cuando esto ocurre se accede a un sitio controlado por los perpetradores del asalto. El cual puede ser una réplica exacta del lugar al que se desea acceder, donde el sujeto que ingresa no nota ninguna diferencia.

En dichos casos toda la información que este ingrese de manera voluntaria estaría siendo entregada a los cibercriminales. Este mecanismo es altamente peligroso debido a que no se limita solo a sitios triviales o redes sociales. También puede afectar a entidades bancarias o tarjetas virtuales causando devastadoras pérdidas para todos los involucrados.

Se realiza mediante la alteración de las direcciones DNS establecidas por el proveedor de internet. Lo que genera que las direcciones se vean modificadas aunque el usuario pueda no percatarse de ello.

¿Cómo evitar los ataques DDoS?

Los ataques DDoS no son solo difíciles de identificar sino también de afrontar. En casos donde han sido bien estructurados, defenderse de ellos puede requerir de un especialista. Para prevenirlos es necesaria una detallada prueba de seguridad mediante testers como Kali Linux y un cortafuegos adecuadamente configurado. Sin embargo, en caso de recibir un ataque DDoS estos son algunos mecanismos que pueden evitar que el servidor colapse:

  • Modificar la disponibilidad de banda: elevar el límite de bando de ancha puede favorecer al sistema a lidiar con un gran aumento de tráfico.
  • Limitar la velocidad del router: esto puede disminuir las exigencias que recibe el servidor, evitando que este colapse.
  • Reducir el periodo de los timeouts: tiempos de espera cortos pueden menguar el impacto de las conexiones inacabadas.
  • Establecer filtros estrictos: parámetros muy específicos para la conexión reducirán en gran manera el rango donde se puede originar un ataque.

¿Qué hacer si el servidor DNS no responde?

Un servidor puede verse saturado o no responder aun sin estar siendo víctima de un ataque DNS. Por lo que en estas circunstancias lo importante es saber qué hacer para solucionar este problema rápidamente. Estos son algunos consejos que pueden ser útil en caso de presenciar esta situación:

Desactivar Firewall

En algunos casos puede que el servidor DNS no responda aunque el fallo no se esté presentando en él. De manera que puede que lo que restrinja el acceso sea el cortafuegos por un problema en la configuración. Para identificar si este es el problema se debe probar a desactivar el Firewall durante al menos unos minutos. Después habrá que intentar acceder nuevamente al sitio anterior y observar si el problema persiste.

Si aún tras realizar esto el portal es inaccesible, se requiere evaluar qué otro motivo podría estar causando el fallo. Aunque si el problema desaparece hay que modificar los ajustes del Firewall, debido a que por algún error en la misma debe haberse ocasionado este inconveniente en la navegación.

Probar con otros navegadores

No solo un ataque DNS causa que el servidor no responda o no sea posible acceder a una dirección. Puede incluso ser un pequeño error de configuración en el navegador que esté afectando por completo la experiencia con un sitio. Para identificar si este es el problema es necesario intentar acceder a la página desde otro navegador. Si tras probar con otro explorador el error desaparece hay que modificar la primera aplicación.

También es importante revisar que el sitio web sea compatible con la versión del navegador desde el que se intenta acceder. Si este no es el caso, con una actualización debería bastar para hacer desaparecer el error. En caso de que sea software recientemente instalado podría deberse el fallo a un problema en la instalación. Cuando todo esto se haya intentado y la situación persista se debe evaluar otro método.

Reiniciar el router

Esta opción podría parecer la más evidente pero puede ser una solución rápida en algunos casos. Muchos problemas de navegación se ocasionan por problemas simples en el router que se solucionan a través de un reinicio.

Para ello es necesario encontrar el botón de encendido que habitualmente se encuentra en la parte de atrás del router. Habrá que presionarlo y luego esperar un par de minutos antes de volver a encenderlo. Este procedimiento no compromete la integridad del router si se realiza correctamente y esporádicamente, esperando el tiempo adecuado.

Si aún tras seguir estos pasos el problema persiste y se han probado los métodos anteriores, hay que modificar los DNS. Este es un proceso simple que puede realizarse sin ayuda siguiendo una serie de pasos.

Cambiar DNS

El cambio de DNS puede realizarse por diversos motivos, que no necesariamente aluden a un fallo. Puede que estos ocasionen que algunos sitios web no carguen o que la carga sea muy lenta. Por esto muchas operadoras y usuarios deciden optar por el DNS optimizado de Google como una alternativa.

Para cambiar este valor es necesario acceder al portal web del enrutador e ir a la configuración del mismo. Luego, en la mayoría de proveedores, la opción se muestra como “red de área local” o “LAN”. Una vez allí se encuentra “DNS Server” donde podrás establecer los parámetros nuevos. Se recomienda usar los servidores públicos de Google por la velocidad de carga que permiten.

Las direcciones IPv4 de Google son 8.8.8.8 como primario y 8.8.4.4 secundario, esto también podría verse expresado como preferred y alternative. Los DNS IPv6 de Google son 2001:4860:4860::8888 como primario y 2001:4860:4860::8844 como secundario. Aunque no todos los equipos son compatibles con estos últimos valores.

El DNS optimizado de Google

Estos son servidores que la empresa ha suministrado de manera pública para su uso y han sido ampliamente aceptados. Por diversos factores lo establecen como uno de los servidores DNS más recomendados. Cuenta con una velocidad de carga elevada, lo que mejora la experiencia de navegación.

Además, estos son diseñados y vigilados por Google, por lo que cuentan con un nivel de seguridad muy elevado, protegiendo a sus usuarios ante un posible ataque DNS donde se puedan ver perjudicados sus datos personales. También es comúnmente utilizado para evitar bloqueos establecidos por gobiernos sobre su población. A fin de evitar esto muchos usuarios han comenzado a utilizar estos servidores.

¿Cómo lo configuro en mi equipo?

El proceso para modificar los DNS es bastante similar en la mayoría de sistemas operativos. Sin embargo, los pasos a continuación se encuentran enfocados hacia el procedimiento en Windows. Aunque estos podrían servir de referencia para sistema operativos como Linux, iOs o UNIX.

  1. Acceder a configuración del equipo o al panel de control para buscar “redes e internet”.
  2. Seleccionar el perfil de red que se esté utilizando, ya sea mediante ethernet o Wifi e indicar cambiar opciones del adaptador.
  3. Una vez disponibles las conexiones de red hay que dirigirse sobre la que se está utilizando y hacer clic en propiedades.
  4. Después, puede aparecer IPv4 solamente o junto al IPv6. En caso de tener solo el primero, este es el que se va a modificar. Pero si aparecen ambos es necesario modificarlos de manera compatible.
  5. Para introducir las direcciones basta con hacer clic sobre uno de los botones, colocar los datos del servidor y seleccionar Aceptar. Estos cambios solo se aplican para el equipo donde se ha realizado el procedimiento, los demás se mantendrán sin alteraciones.
Múltiples vulnerabilidades en Google Chrome

Análisis forense de dispositivos

Análisis forense de dispositivos móviles, ordenadores y tablets

Hoy en día, más que un móvil parece que tenemos una navaja suiza y es que son muchos los usos que tiene. Desde GPS hasta televisor o consola portátil, por esa razón y sobre todo si lo usamos para trabajar, vamos a guardar información bastante relevante. De ahí que si cometemos un delito o sufrimos un ataque, gracias a la figura del forense informático podremos tomar dicha información como prueba en un juicio.

¿Alguna vez has recibido un SMS con un simple link y has pinchado? En la gran mayoría de los casos ese enlace es un virus o gusano que tiene por objetivo borrarte toda la información de tu dispositivo móvil. Por eso cuando ocurre ese es necesario que se le haga un análisis forense informático al dispositivo para poder acceder a la información. Esto es de gran importancia en el caso de que nos veamos sumergidos en un proceso judicial.

¿Con qué finalidad se lleva a cabo el análisis forense informático?

¿Sabías que en tu ordenador o teléfono móvil se puede encontrar información oculta? Esto es muy útil cuando se quiere acceder a información que se ha borrado o que tras un ataque ha sido eliminada. La figura del forense informático es bastante compleja, y te preguntarás por qué. Su labor consiste en ver más allá de tu ordenador o tablet y llegar donde seguro creías que era imposible. 

Recuperar la información de un disco duro que se ha borrado es complicada y espinosa puesto que se necesitan diversas herramientas especializadas para ello. Gracias a esta labor se puede llegar a recuperar TODO, desde conversaciones hasta correos electrónicos, por lo que si tienes una empresa debes tener cuidado con lo que compartes y a quién le compartes información.

El análisis forense de dispositivos es muy demandado por las empresas ya sea bien para recuperar información como hemos comentado o en el caso de litigios contra antiguos empleados por malas prácticas. Recuperar la información de un teléfono móvil puede ser la diferencia entre ganar o perder un proceso judicial, por lo que te puedes hacer una idea de la importancia de lo que esto supone.

¿Cómo acceder a este tipo de análisis con una empresa especializada?

Si te encuentras en un proceso judicial porque has sido víctima de un ataque informático o espionaje empresarial, queremos decirte que debes mantener la cordura en esos momentos ya que esto es más habitual de lo que nos pensamos, y no está todo perdido.

En primer lugar, debes identificar todos los dispositivos en los que crees que puedas encontrar información relevante. Posteriormente, y aunque pueda ser complicado, lo mejor es que no escatimes en lo que a la hora de la contratación del análisis forense informático se refiere. 

Debes ir a por todas y si has sido víctima de un ataque se puede demostrar con un buen análisis, y para ello debes contratar al mejor.

Seguridad informática en las empresas, tanto en dispositivos móviles, como en fijos.

Si te preocupa la seguridad de tu empresa, te recomendamos que inviertas como se debe en este aspecto. No es que queramos alarmarte, pero cada día salen a la luz nuevos casos acerca de intentos de robo de información suplantación de identidad y de virus informáticos que acaban con el trabajo de años en las empresas.

Y por supuesto no queremos que eso te pase, y es que, aunque tengas la figura del forense informático para recuperar la información, siempre es algo que se puede evitar. 

Con una buena protección del sistema informático, puedes pasar de que tu empresa sea un caramelo para los ciberataques a un verdadero muro inquebrantable. ¿No es mejor el remedio que la solución?

Con este artículo queremos que recapacites y realices un análisis forense de los dispositivos antes de que sean objetivo de ataques, para ello queremos darte algunos trucos con los que mejorar la seguridad.

  • Tener tanto el hardware como el software actualizado al a última versión disponible.
  • Tener acceso restringido a cierta información empresarial.
  • Configurar mediante filtros la red y la comunicación.
  • Tener protección contra malware, así como contra virus y gusanos.
  • Formar a los empleados en las medidas de seguridad informática.
  • Poseer una estrategia en el caso de ser atacados

Son simples consejos con los que podrás ir un paso por delante de las amenazas de ciberdelincuentes, evitando así las pérdidas de información, ¿Qué te parece?

¿Realmente es importante la seguridad en dispositivos móviles?

Es muy difícil llegar a triunfar en el mundo empresarial, por eso con cada paso que des en ese camino debes hacerlo con el respaldo de que tienes casa aspecto cubierto y bien cubierto. De nada sirve tener una plantilla amplia que te hagan ganar grandes beneficios si en el momento en el que sufres un ataque no tienes la seguridad necesaria y todo se derrumba como un castillo de naipes.

Y es que aunque esto de la seguridad y el análisis forense informático o de dispositivos pueda sonarnos un poco a CSI (Las Vegas, que era mejor que el de Miami), es algo que tenemos que tomarnos realmente en serio. La pérdida de información y los taques puede ocasionar graves perjuicios económicos, que pueden llevar incluso hasta la bancarrota. 

Hazte la pregunta de si quieres eso para tu empresa y si la respuesta es no, debes plantearte mejorar este aspecto. Y para ello tienes a la figura que te hemos descrito a lo largo de este texto, al que puede llegar a ser tu aliado, el forense informático.

Protección de recursos multicloud en la era de los ciberataques modernos basados ​​en la nube

Agencia de Protección de datos en Bilbao

Desde Ginzo Technologies, queremos destacar una agencia de protección de datos en Bilbao, la agencia Aquino Pérez & Asociados.

PROTECCIÓN DE DATOS PERSONALES

Son muchos los datos personales que se recaban en agencias inmobiliarias españolas. Además, en algunos casos se trata de datos que requieren un nivel de protección elevado. Por ello, si tienes una inmobiliaria debes prestar especial atención al cumplimiento de esta normativa. Tu propósito debe de centrarse en cumplir la norma y ofrecer una seguridad extrema a tus clientes, proveedores, empleados y usuarios en general.

SERVICIOS PRINCIPALES:

  • Proyectos de adecuación en protección de datos personales (LOPDGDD, REGLAMENTO EUROPEO, LSSICE)
  • Auditoria y verificación en cumplimiento normativo
  • Delegado externo en protección de datos personales externo
  • Formación
  • Defensa  jurídica.

DESCRIPCIÓN DE LOS SERVICIOS PRINCIPALES DE LA AGENCIA DE PROTECCIÓN DE DATOS EN BILBAO, AQUINO PÉREZ Y ASOCIADOS

PROYECTO DE ADECUACIÓN

El proyecto de adecuación está diseñado para aquellos negocios que en la actualidad están haciendo tratamientos de datos personales de sus clientes, proveedores y trabajadores y NO CUMPLEN con las exigencias del Reglamento General De Protección De Datos (RGPD) y a la ley orgánica 3/2018, de 5 de diciembre de 2018, de Protección de datos personales y garantía de los derechos digitales (LOPDGDD).

Con la implementación de este PROYECTO DE ADECUACIÓN haremos una evaluación de todos los tratamientos de datos personales que bajo su responsabilidad se realicen para detectar los riesgos que entrañan estos tratamientos para su negocio y para los titulares de los derechos. 

Posteriormente,  con los resultados obtenidos elaboraremos un plan de medidas personalizadas para su organización a fin de que la misma cumpla con las obligaciones en materia de protección de datos y que consiga mitigar los riesgos detectados.

¿QUÉ INCLUYE NUESTRO PROYECTO DE ADECUACIÓN?

  • Análisis, evolución y clasificación de los tratamientos de datos que se realizan en la organización. 
  • Redacción de los contratos que exige la LOPDGDD y el RGPD que se subscriban entre empleados, proveedores y clientes que estén involucrados en el tratamiento de los datos personales. 
  • Elaboración de Registro de actividades del tratamiento (RAT) obligatorio desde la entrada en vigor del RGPD.
  • POLÍTICA DE INFORMACIÓN: Confección de cláusulas informativas y asesoramiento para la obtención del consentimiento para el tratamiento de los datos personales. 
  • Redacción de los contratos para Encargados de Tratamiento. 
  • Plan para la gestión y notificación de Brechas de Seguridad. 
  • Plan para dar respuesta al ejercicio de derechos por parte de los titulares de los datos personales sometidos a tratamiento.
  • Formación interna de los empleados que acceden a los datos personales.

Además, si tiene presencia Online:

  • Redacción y revisión de Políticas de Privacidad.
  • Políticas de Cookies.
  • Asesoramiento en el cumplimiento de la LSSI (Ley 34/2002, de 11 de julio, de servicios de la sociedad de la información y de comercio electrónico).

AUDITORÍA

Si la empresa ha hecho con anterioridad algún proyecto de adecuación a la normativa de protección de datos y no se han comprobado y actualizado a las nuevas exigencias tras la entrada en vigor del RGPD y la nueva LOPDGDD, la auditoria es altamente recomendable para poner a prueba esas medidas, procesos y tratamientos de datos implementados con anterioridad. 

La  auditoría en protección de datos, externa permite a las empresas verificar el grado de cumplimiento en PROTECCIÓN DE DATOS y seguridad de la información. 

Con este servicio se podrán identificar las deficiencias existentes en el tratamiento de los datos personales y se analizarán las medidas de seguridad implantadas con el objetivo de detectar posibles brechas en los sistemas de seguridad e información utilizados por la organización.

DELEGADO EN PROTECCIÓN DE DATOS EXTERNO

El Delegado de Protección de Datos es aquella persona, física o jurídica, designada por el responsable o el encargado del tratamiento, debidamente cualificada para asesorar, informar y supervisar de manera independiente, acerca Del cumplimiento interno de las exigencias de las normas en materia de protección de datos.

En determinados sectores su designación es obligatoria, y  en aquellos sectores en los que no su contratación es altamente recomendable porque facilitará la labor de los responsables del tratamiento en el cumplimiento de sus obligaciones en protección de datos personales. 

Algunos colectivos que están obligados a su nombramiento:

  • Colegios Profesionales o Universidades
  • Centros educativos y Academias
  • Centros sanitarios
  • Nutricionistas
  • Asesorías
  • Inmobiliarias
  • Agencias de publicidad
  • Seguros y servicios
  • Desarrolladores web
  • Vigilancia de seguridad

Funciones del Delegado de protección de datos

Supervisión

Supervisará de forma permanente el cumplimiento de los requisitos de la legislación, entre ellos los asociados a la puesta en marcha de nuevos tratamientos, como es la realización del análisis de impacto en la privacidad.

Asesoramiento

Se prestará un servicio de asesoramiento tanto reactivo (resolución de consultas y peticiones bajo demanda) como proactivo (asesorar sobre novedades de interés en el campo de la privacidad).

Comunicación

Será el punto de interlocución ante la autoridad de control (AEPD) y ante los interesados. Esta actividad de comunicación se complementa con la comunicación al responsable/encargado del tratamiento y a los empleados sobre sus obligaciones. Atenderá a los interesados y al ejercicio de sus derechos.

FORMACIÓN PARA EMPRESAS, EMPLEADOS Y AUTÓNOMOS

Dentro de la empresa es altamente recomendable la formación de los empleados y directivos en PROTECCIÓN DE DATOS PERSONALES Y CIBERSEGURIDAD para prevenir brechas de seguridad, y con ellas sanciones económicas.

Los programas de formación se diseñan a la medida de las necesidades que tengan las empresas en estas materias.

También se diseñan programas especiales para centros de formación que imparten formaciones subvencionadas entidades tripartitas (HOBETUZ) y organismos públicos (LANBIDE).  

DEFENSA  JURÍDICA.

Este servicio orientados tanto a empresas como a particulares para el asesoramiento en: 

– Ayuda a salir de los ficheros de morosos. 

– Ejercicios y respuesta a los derechos recogidos en la LOPDGDD y el RGPD (acceso, rectificación, supresión, oposición, derecho al olvido).

– Tramitación de reclamaciones o denuncias por vulneración del derecho a la privacidad ante la Agencia Española de Protección de Datos.

– Asesoramiento para solicitar responsabilidades civiles y/o penales que puedan surgir por la vulneración del derecho a la privacidad ante los órganos judiciales competentes.

– Defensa jurídica en las fases del procedimiento administrativo ante la Agencia Española de Protección de Datos.

OTROS SERVICIOS DEL DESPACHO: 

Defensa jurídica y asesoramiento legal en 

  • Derecho civil en general.
  • Recuperación de inmuebles.
  • Derecho de extranjería.
  • Reclamación de deudas
Múltiples vulnerabilidades en los productos Fortinet

Ciberinteligencia

La seguridad en redes se ha vuelto imprescindible en el mundo actual y para conseguirla es necesario utilizar la ciberinteligencia. Este área se encarga del manejo de circunstancias donde se ve comprometida la ciberseguridad, además de diseñar estrategias a fin de evitar que esto ocurra o identificar cómo sucedió. Su uso no se limita a un aspecto de negocios si no que es parte crucial en el aspecto militar.

Es la adquisición y el análisis de información que permite favorecer tanto a la comprensión como al manejo de dichas situaciones. También puede ser interpretado como el uso de los conocimientos previamente obtenidos para lograr un fin, aunque enfocado exclusivamente a algún aspecto con el objetivo de conseguir seguridad en internet.

Funciones de la Ciberinteligencia

  • Aplicar el conocimiento sobre esta área a una empresa puede protegerla de campañas de desprestigio. Sea mediante la monitorización de redes abiertas o en redes sociales.
  • Permite identificar intentos evidentes de algún ataque realizado o que se esté realizando.
  • Al identificar un posible ataque que se está planificando, permite diseñar una estrategia para prevenirlo.
  • Detectar fuga de información privada de la compañía, a su vez puede encontrar el origen de la misma.

Diferencia entre Ciberseguridad y Ciberinteligencia

Ciberseguridad Ciberinteligencia
Hace uso de la ciberinteligencia para el diseño de una estrategia e identificar posibles fallas. Hace uso de la ciberseguridad para la recopilación de información pero no depende de ella.
Se encarga de la planificación para afrontar una amenaza. Se encarga de identificación y análisis de las amenazas.
Establece las medidas a utilizar en base a acontecimientos anteriores. Prevé cuáles serán las medidas de seguridad pertinentes antes de que sea necesario.

Formación necesaria para trabajar en la ciberseguridad

Para el trabajo de un especialista en ciberseguridad es necesario tener conocimientos propios de un maestro tanto en informática como en programación.  A menudo quienes esperan dedicarse a esto comienzan estudiando algún lenguaje de programación que pueda serle útil. Los más utilizados suelen ser JavaScript, C++ y Python, además de lenguajes básicos como Java o HTML.

También, para todas estas áreas, el manejo de al menos un conocimiento intermedio de inglés es indispensable. A nivel de formación académica superior no existe un criterio estrecho para estos especialistas. La mayoría de estos optan por ramas afines de la ingeniería, alguna especialización en informática o alguna rama compatible de seguridad.

Además de todos los estudios antes señalados, un requisito importante suelen ser los certificados obtenidos en cursos. Algunos de los más solicitados son CCNP, CCNA, F5 LTM, SANS, CEH y CISSP aunque no son un limitante porque cualquier formación adicional puede ser valorada dependiendo de la compañía.

Libros PDF de ciberinteligencia

Para aquellos interesados en la ciberinteligencia y que planeen convertirse en expertos es necesario información adicional. A continuación te dejamos una lista de 5 títulos que aportan información crucial para iniciarse en este ámbito y que además pueden servir como cursos introductorios entretenidos pero con mucho provecho. 5 libros junto a su botón de descarga para un estudio más a profundidad sobre este interesante tema.

  • El cisne negro, el impacto de lo altamente improbable, autor: Nassim Nicholas Taleb descargar.
  • X1red+segura, informando y educando, autor: Ángel Pablo Avilés descargar.
  • ¡Atencion mamás y papás!, autor: Kepa Raul Larrañaga, descargar.
  • Los códigos secretos, el arte y la ciencia de la criptografía desde el antiguo Egipto a la era de internet, autor: Simon Singh, descargar.
  • Mundo Orwell manual de supervivencia para un mundo hiperconectado Ángel Gomez Ágreda, descargar.


Urgente: GitLab corrige un error crítico que permite la ejecución no autorizada de trabajos de pipeline

Inteligencia Artificial y Machine Learning

A menudo en el ámbito de la tecnología la inteligencia artificial y el machine learning suelen ser considerados lo mismo. Estos campos, pese a ser afines, conservan una serie de diferencias tanto en un sentido práctico como teórico. Pero para comprender la función de ambas materias es necesario saber qué son.

Una IA o Inteligencia Artificial consiste en dotar a una máquina con la capacidad para realizar una actividad. Esto se hace mediante la programación del equipo, para que este adquiera el nivel de análisis requerido para comprender una serie de estímulos. Luego se le enseña a identificar las respuestas correctas en su asignación para que pueda realizarlas de forma independiente.

El machine learning es también conocido como aprendizaje automático, ya que no necesita guía para su aprendizaje. Se le asigna una labor que debe cumplir con una serie de parámetros. Después su algoritmo de manera independiente puede comenzar a modificarse a medida que recopila información. Con dicha información el programa buscará corregirse, evitando errores que haya cometido para operar de manera más efectiva.

Aplicación de la inteligencia artificial en las empresas

Actualmente, la gran mayoría de servicios en línea utilizan inteligencia artificial y machine learning para optimizar sus resultados porque sus aplicaciones pueden ser muy variadas pero con beneficios altamente notorios. La IA cuenta con 3 grandes ramas donde suele ser empleada por empresas:

Para ventas

Distintas empresas dedicadas a las ventas online han utilizado estos sistemas desde hace años. Los portales web de ventas más importantes del mundo basan gran parte de sus ingresos a ellos porque permiten automatizar labores o realizarlas de forma mucho más rápida. Algunas de sus funciones suelen ser:

  • Recopilación automática de datos: una vez efectuada una venta la IA puede tomar y organizar toda la información necesaria para procesarla.
  • Seguimiento de clientes potenciales: al tener los datos del cliente el bot podría sugerir la mejor manera de mantenerlo interesado hasta realizar la venta.
  • Calculo de probabilidad de venta: teniendo información del cliente, su seguimiento y del producto que se vende se podría estimar si la venta se efectuará. Lo cual permite priorizar a los clientes que tienen mayor probabilidad de cerrar una venta.

Para atención al cliente

El trato con los clientes podría parecer una labor complicada, tanto para un humano como para una inteligencia artificial. Pero dichos sistemas han demostrado tener una gran eficacia en este ámbito cuando se emplean de la manera adecuada. En atención al cliente una IA puede emplearse de las siguientes formas:

  • Resolución rápida de problemas: puede proporcionar soluciones que anteriormente han funcionado para resolver circunstancias similares. Al ser un proceso automatizado esto se realiza rápidamente favoreciendo la experiencia para el usuario.
  • Identificación de problemas: cuando un usuario tiene algún inconveniente que no puede ser solucionado por una IA es posible redirigirlo. De esta forma el sistema identifica el error y encarga al departamento o a la persona indicada.
  • El uso de bots en portales de venta: esto ha demostrado ser sumamente efectivo para orientar a posibles compradores. Con respuestas preprogramadas el bot puede resolver dudas sobre productos o realizar recomendaciones, evitando mantener a un operador encargado que no podría realizar esta labor con la misma velocidad.

Para Marketing

Este es uno de sus usos con mayores implicaciones en el impacto de una compañía. Incluso pueden ser empleadas estas herramientas en conjunto con asesores capacitados en el tema y poder identificar todas las maneras posibles de hacer uso de la información recopilada. Los usos más comunes de inteligencia artificial enfocados al marketing son:

  • Identificación de periodos: cada empresa tiene un público diferente, con gustos y necesidades diferentes. Parte importante de los resultados que se obtienen de una campaña depende de la capacidad de respuesta. Identificar los periodos donde esta capacidad es mayor aumenta significativamente los resultados.
  • Asignar probabilidad a una campaña: cuando se pretende realizar una campaña en redes sociales, televisión o un portal web se debe considerar su eficacia. Una IA puede identificar el tipo de público al que va dirigida la misma y evaluar su probabilidad de éxito.
  • Agrupación de clientes: con los datos que le sean suministrados al sistema este separará en grupos a los posibles compradores, lo que facilita considerar la efectividad de un mensaje o campaña en cada sector.

Tipos de Machine Learning – aprendizaje autonómico

Las máquinas que son programadas con machine learning son dotadas con la capacidad de aprender para una labor. Este tipo de inteligencia artificial no depende de los humanos después de ser programada para funcionar. Sin embargo, su preparación dependerá de la labor que se les desee asignar, por ello se dividen en 3 tipos.

Aprendizaje no supervisado

Este tipo de preparación es similar al proceso en el que aprenden la mayoría de seres vivos. Donde no existen errores o aciertos absolutos, por lo que el aprendizaje puede hacerse más lento. La interpretación de la información para estas máquinas se vuelve muy relativo, ya que no hay una sola manera de realizarla.

Para esta capacitación los equipos solo cuentan con una asignación donde hay pocos parámetros para hacerla. Deberá encontrar sin ninguna guía como alcanzar el objetivo que les ha sido propuesto. Luego intentará emplear el menor tiempo posible para alcanzar los mejores resultados, mejorando así su funcionamiento. Los programadores solo monitorean los resultados sin interferir en el proceso.

Aprendizaje supervisado

En el aprendizaje supervisado la programación aporta mucha más información que en el modelo anterior. Aquí el machine learning se encuentra más enfocado, debido a que se le suministra información clave para su propósito. También, a medida que aprende, los programadores pueden agregar nueva información que favorezca al proceso.

Este sistema funciona de una manera similar a los mecanismos de imitación y emulación que realiza el ser humano, los cuales son parte crucial del aprendizaje y consiste en observar cómo desempeñar una actividad para saber cómo realizarla. Luego se comparan los resultados obtenidos con los apreciados en la observación. Solo que en estos casos los ejemplos suministrados son controlados por el programador.

Aprendizaje por refuerzo

Este método de aprendizaje también está basado en mecanismos que se aplican para enseñar. Para ello la IA es guiada en su educación mediante un metodo de “recompensas y castigos”. De la misma manera como se puede enseñar a un animal a hacer trucos o a corregir alguna conducta. Este esquema de obtención de información también es conocido en entornos científicos como prueba y error.

Dentro de la programación de esta inteligencia se establece un sistema donde cada acción desencadenará una respuesta. El estímulo a recibir puede ser positivo o negativo a fin de orientar su aprendizaje. Con este mecanismo solo se suministra información clave para la realización de la actividad. El resto de la comprensión de la misma viene dada mediante la guía recibida por recompensas o castigos.

¿Cómo funciona el aprendizaje automático – ML?

Desde las primeras versiones del aprendizaje automatizado se ha buscado emular un comportamiento inteligente. Para lograr esto es necesario basarse en el modelo de procesamiento de la información del ser humano porque es el único animal racional que puede usarse como guía, por lo que para que una maquina pueda aprender, esta requiere de imitar rutas de pensamiento realizados por el cerebro humano.

Para esto los distintitos tipos de aprendizaje automático tratan de recrear dicho manejo de la información en su programación. Orientando a la maquina a manejar la información y comprender su uso más allá de solo seguir instrucciones. Un mecanismo ampliamente utilizado es buscar que el equipo prediga sus resultados constantemente.

También se busca que dependiendo de la labor a desempeñar, el ML pueda agrupar la información y los elementos contribuyendo a una mayor velocidad de análisis  que a la vez se asemeja a otros de los procedimientos realizados en el cerebro. El funcionamiento de estas tecnologías se basa en recrear capa por capa un comportamiento racional.

¿Cuál es la aplicación del ML – aprendizaje automático?

La inteligencia artificial y el machine learning conforman todos los procesos automatizados que emplean múltiples páginas. Además de ser base del funcionamiento de muchas tecnologías en la actualidad. Estos son algunos de los usos más comunes del ML que se aprecian en la vida diaria.

  • Publicidad relevante: aplicaciones y sitios web emplean inteligencias artificiales para la recopilación de datos de sus usuarios. Luego estos datos son utilizados para ofrecer anuncios que puedan resultar interesantes para ellos.
  • Reconocimiento de imágenes: una de las herramientas más conocida de este tipo es el mecanismo de búsqueda con imágenes de Google. Para esto se programa un sistema capaz de identificar imágenes y agruparlas.
  • Recomendaciones personalizadas: servicios de streaming como Spotify, Youtube o Netflix dependen de este procedimiento. Agrupa los gustos de los usuarios para asociarlos con contenido que les podría ser relevante.
  • Traducción automática: al programar una ML para esto debe ser capaz de identificar palabras, ya sea en audio en texto. Una función que cada vez es agregada a más servicios online.

¿Puedo usar Python para desarrollar ML?

Uno de los lenguajes de programación que ha crecido más en los últimos años ha sido Python. Del mismo modo, junto a su crecimiento se ha explotado la practicidad que este código presenta para la creación de ML demostrando ser ideal para la creación de estas inteligencias artificiales.

Una ventaja del lenguaje Python es que cuenta con una lectura simple dadas sus similitudes de orden con el lenguaje humano. Para la creación de una IA se requiere de una librería de data que permita el “racionamiento” de esta inteligencia. Python cuenta con una serie de librerías de acceso gratuito y de software libre que son ampliamente utilizadas. Es posible realizar modificaciones en las mismas una vez descargadas a fin de complementarlas.

Python, con sus rápidas interaciones de datos, es ideal para el procesamiento de información en el aprendizaje automático. De modo que, además de ser usado para el desarrollo de las mismas, es una de las opciones más recomendadas.

¿Cuál es la relación entre la Deep learning y la inteligencia artificial?

El Deep learning, la inteligencia artificial y el machine learning conforman un grupo que se encuentra intrínsecamente relacionado. El DL es una forma más avanzada de ML y a su vez ambas son modelos de IA.  Pero no solo son sistemas similares sino que mantienen ciertas diferencias en su aprendizaje y en sus funciones.

Una inteligencia artificial está preparada para cumplir una labor indicándole todos los aspectos que debe considerar. De esta manera no aprende, solo se apega a un protocolo que le ha sido preestablecido. Con este se encarga de emplear soluciones que también han sido indicadas anteriormente. Sin embargo, estos sistemas se separan de los códigos convencionales al realizar labores que requieren de cierto análisis de datos.

El Deep learning es un tipo de inteligencia artificial que razona la información de una forma mucho mayor. Dicha rama de la IA conforma una red neuronal artificial para el procesamiento de la data que recibe. De esta forma se crean niveles para el aprendizaje donde cada nivel maneja una mayor complejidad.

¿Entonces cuáles son las principales diferencias entre la IA y el machine learning?

Inteligencia artificial Machine learning
Una IA no necesariamente es considerado ML. El ML es un subgrupo dentro de las inteligencias artificiales.
Dota a una maquina con la capacidad de realizar una función. Dota a una maquina con la capacidad de aprender a realizar una función.
No mejora automáticamente con la experiencia. Mejora automáticamente a medida que adquiere experiencia.
Requiere de programación para saber cómo realizar una actividad. No requiere de guía. Una vez que le es indicada una actividad, aprende a realizarla automáticamente.


Aviso de seguridad de SolarWinds (AV24-520)

Adware – Limpiador

El adware es un tipo de virus informático que busca de manera constante mostrar anuncios al usuario.  Aunque podría no parecer peligroso, para hacer esto el malware debe tener cierto control sobre el equipo infectado, de manera que tanto la privacidad como la navegación se ven comprometidas.

Estos programas pueden mostrar publicidad en cualquier página web que se esté utilizando aun si esta no tiene. También puede redirigir al usuario a otros sitios webs, lo que expone al ordenador a incluso más contaminación. Además, podrían robar datos para ofrecer anuncios personalizados al usuario.

¿Cómo sé que mi equipo está infectado por un software publicitario?

Cuando se está acostumbrado a cierto comportamiento por parte de un equipo, observar una variación podría ser sospechoso, así que es importante conocer las diferentes señales que identifican un problema en el ordenador. Un adware puede mostrar ciertos indicios tras haberse instalado, estos son algunos de los más comunes:

  • La página de inicio del navegador se ha modificado sin haberlo autorizado.
  • El explorador funciona más lento y se bloquea en ocasiones.
  • Aparece publicidad en páginas web donde antes no había.
  • Hay nuevos plugins instalados que no se habían descargado antes.
  • Al navegar, las redirecciones a sitios web desconocidos o anuncios emergentes no relacionados con el portal se vuelven muy frecuentes.

¿Cuál es la mejor forma de limpiar mi equipo de un adware?

El mecanismo a utilizar para eliminar un malware de este tipo dependerá de la complejidad del mismo. Algunos pueden ser simples y solo mostrar anuncios de vez en cuando, mientras otros pueden robar mucha información privada y filtrarla. Por suerte existen múltiples alternativas para proteger el equipo.

Adwcleaner para Windows

Se encarga tanto de encontrar como de eliminar todo tipo de adware en el ordenador. Puede suprimir programas no deseados, plugins maliciosos o aplicaciones destinadas a la redirección del navegador. También permite identificar cuáles modifican el inicio del navegador o lo hacen más lento.

El procedimiento se realiza una vez que el usuario solicita un escaneo del equipo. El software buscará y eliminará de manera automática cualquier archivo que sea considerado para él un malware de publicidad. Se encuentra en constante actualización por lo que su reconocimiento de posibles amenazas es muy efectivo. Podrás descargar el programa a través del siguiente enlace.

Limpiador Malwarebytes para Mac

Funciona de manera similar a Adwcleaner pero enfocado a los adw o archivos maliciosos propios de Mac. Este programa sí ofrece un sistema de protección en tiempo real, aunque será necesario pagar. Con esta opción es posible programar el software para eliminar o poner en cuarentena automáticamente cualquier amenaza. En caso de no estar seguro, antes de realizar la compra la compañía ofrece una demo.

Una ventaja de esta aplicación es que reconoce una gran variedad de malwares dedicados a mostrar publicidad. Además de ser una alternativa rápida e intuitiva, por lo que no se requiere de conocimientos técnicos para su uso. Es ampliamente conocida en el mercado de programas de seguridad por su confiabilidad y tiempo desde su lanzamiento. Aquí puedes descargar Malwarebytes.

360 security para Android

Es una aplicación de seguridad completa enfocada en el sistema operativo de Android. Además de permitir eliminar malwares y adwares tiene opciones para optimizar el funcionamiento del equipo. Este programa no solo analiza archivos sino también todas las apps instaladas en busca de posibles irregularidades. Cuenta con la función de análisis en tiempo real por lo que, aun ejecutándose en segundo plano, resguarda el dispositivo.

Las funciones de protección al usuario no solo se limitan a cuidar sobre archivos potencialmente maliciosos. 360 security también permite bloquear números de teléfono para no recibir llamadas ni mensajes de ellos. Para descargar el apk haz clic aquí.

Recomendaciones para prevenir los ataques de software publicitarios

Los programas dañinos se encuentran en la mayoría de páginas web camuflados de distintas maneras. Por lo que es fácil, si no tenemos cuidado, infectar algún dispositivo con un adware. Sin embargo, existen métodos para evitar o reducir el riesgo de caer ante estas posibles aplicaciones. A continuación os damos unos consejos que puedes seguir para protegerte contra ellas.

No hacer clic en anuncios poco creíbles

Los anuncios, banners, ads emergentes o cualquier otra presentación de la publicidad son indispensables para ciertas páginas porque proporcionan del sustento económico que estas necesitan para mantenerse activas. Aunque que cumplan una función no los hace menos molestos ni menos peligrosos.

Algunos de estos anuncios pueden ser fidedignos y dirigir a un sitio web potencialmente interesante para el usuario. Sin embargo ¿cómo identificar cuáles son confiables? simplemente guiarse por su contenido. Anuncios que ofrecen grandes beneficios, premios u opciones para hacer mucho dinero habitualmente son trampas. Al no hacer clic en ellos se evita que se instale algún posible adware.

Evitar páginas web sospechosas

Al acceder a una web se debe verificar que cuente con la seguridad y el cifrado necesario para corroborar que la navegación es segura. Esto se hace en navegadores como Chrome o Firefox, observando el candado verde que aparece junto a la dirección. Si este se encuentra de color rojo, no es un sitio confiable porque no cuenta con las medidas requeridas.

También es importante observar en qué páginas se introduce información personal o datos de contacto. Para acceder a muchas webs o a ciertas funciones solicitan un registro o requieren de información. Al realizar el procedimiento que piden también es posible descargar un adware. Estos sitios o cualquier otro que realice solicitudes sospechosas deben ser evitados.

Mantener un antivirus eficiente en los equipos.

Podría resultar evidente, pero todo equipo, ya sea un dispositivo móvil o un ordenador deben tener un antivirus, porque los malwares son inevitables, se encuentran en todos lados y dispuestos de distintas maneras. Incluso puede que solo accediendo a sitios seguros un virus logre introducirse sin ser notado.

Por lo que un antivirus actualizado y que tenga el respaldo suficiente es indispensable. Debe contar con una vigilancia permanente y ofrecer protección contra adw. Además de realizar análisis completos del equipo periódicamente para reducir los riesgos al mínimo.

Ajina ataca Asia Central: la historia de una pandemia de Android en Uzbekistán

Error http

Al navegar por internet puede ocurrir que en cualquier momento te encuentres con un error http. Son los avisos que indican que algo ha salido mal en la carga de una página web. Estos ocurren porque el servidor informa constantemente mediante el protocolo http el estatus de la petición de la página. Cuando se presenta algún problema se genera un aviso visible al usuario con un código para identificarlo.

Tipos de errores

Este tipo de advertencia no es única ni tiene una sola interpretación. Cuenta con distintos status codes que indican cuál ha sido el problema que ha interferido en la navegación. Conocerlos favorece a la pronta corrección del inconveniente y a una mejor comprensión del mismo. Estos son algunos de los más comunes:


Error 401

La advertencia ocurre cuando al introducir la URI se accede a un sitio que requiere de una autorización. Suele venir acompañado de una señal que dice “Error 401 Authorization Required” o solo el código.

No es una restricción formal del acceso, solo se hace petición de los datos de ingreso para la página. En caso de que estos hayan sido introducidos quizá se deba a una equivocación en alguno de ellos, por lo que es importante verificarlos e introducirlos nuevamente. También puede deberse a un error en la digitación de la URL de modo que se está accediendo a un sitio diferente.

Error 403 – Forbidden

Este es un tipo de error http que indica que no se tiene la autorización para entra a la página que se está solicitando. Indica que el sitio está bloqueando el acceso a su web por alguna razón.

Una de las posibles razones para estos status codes u otros es que la dirección URI no sea válida. De manera que ante cualquiera de ellos es importante verificar los datos ingresados sean los correctos. En algunas ocasiones puede deberse a problemas del navegador, al contar con datos corruptos sobre el sitio. Para resolver este inconveniente solo necesitas borrar tanto las cookies como el caché del explorador.

En caso de que esta sea tu propia página web y estés realizando modificaciones, quizá el problema debe ser corregido a través de un servidor FTP. Parte vital del funcionamiento de un portal se encuentra en el archivo “.htaccess”. Si el fallo se debe a esto será necesario analizalo en búsqueda de un posible error.

Error 404

Este es el error http más común y conocido, porque no se limita solo a los navegadores. Indica que el sitio al que se intenta acceder no está disponible o “no ha sido encontrado” como también podría aparecer.

El código 404 puede aparecer por múltiples razones, problemas con WordPress o con los DNS. Quizá en algún momento se almacenó en caché una versión de la web donde no estaba disponible. Para descartar esta posibilidad se deben borrar estos archivos y probar nuevamente. Incluso, podría deberse a haber introducido erróneamente la dirección URL.

Para corregir este error es indispensable realizar una copia de seguridad de toda la configuración. Se deben evaluar los plugins utilizados y deshabilitarlos en caso de que sea un problema de compatibilidad. Si el inconveniente no se presenta en todas las páginas del dominio podría resolverse restableciendo los enlaces permanentes. Aunque en caso de que nada de esto funcione se debe restaurar el archivo “.htaccess” a una versión anterior.

Error 500

El error http 500 alude a un problema que se origina en el servidor, por lo que el cliente no puede hacer nada. Esta advertencia señala que ha ocurrido un fallo interno y podría venir con un texto de “Temporary Error (500)”. Aunque es originario del dominio, podría solucionarse borrando el caché o intentándolo después de unos minutos.

Si esto ocurre en tu dominio podría deberse a un problema con WordPress o con el tiempo de espera php. En esos casos se deben modificar los parámetros o encontrar qué está afectando al tiempo de carga. Una manera de identificar la causa del inconveniente es acudir al log de errores.

En algunos casos el problema también podría originarse en el archivo “.htaccess”, donde la solución es más complicada porque se debe evaluar cuál es el error en el mismo o restaurarlo hasta un momento donde funcionara correctamente.


Alerta sobre un correo electrónico con un archivo adjunto dañino que se hace pasar por el Centro Nacional de Salud Pública y Productos Farmacéuticos (NNK)

Cookies de seguimiento – Borrar

Para el correcto funcionamiento de muchas páginas web son indispensables las cookies de seguimiento. Estas se encargan de registrar en formato de texto información relevante con respecto a los usuarios. Dicha información se almacena en el equipo desde el que se accede para mejorar la experiencia en el portal.

Con ellas se recuerda la dirección IP, estadísticas de consumo, configuración y datos de uso. De esta forma, las preferencias de cada persona se mantienen aún después de abandonar una página. En la mayoria de casos se utilizan para sugerir publicidad o contenido relevante a los criterios del consumidor.  También permiten al sitio realizar sondeos de la actividad de sus usuarios para futuras actualizaciones.


¿Cómo borrar las cookies?

Aunque estos archivos cumplen una función y en algunos casos son indispensables, pueden almacenar información que no deberían. En ocasiones también se puede requerir su eliminación para resolver errores. Existen diversos mecanismos para hacerlo, dependiendo de dónde se quieran borrar.

Eliminar cookies de Chrome desde el ordenador

Google Chrome dispone de un método simple y rápido para suprimir las cookies de seguimiento y está disponible tanto en su versión de escritorio como en su app para smartphones. Sin embargo antes de realizar este proceso es importante recordar que las contraseñas que no estén almacenadas en Smart Lock se perderán, por lo que hay que cerciorarse de que se tiene conocimiento de todas las claves antes de borrarlas.

  1. Con el navegador abierto, dirigirse al apartado de herramientas en la esquina superior derecha.
  2. En el menú desplegable seleccionar “configuración” y en la nueva pestaña presionar “configuración avanzada”.
  3. En la sección que habrá aparecido hacer clic en “privacidad”, luego en “cookies y otros datos”.
  4. Buscar el botón donde aparece “ver todas las cookies de seguimiento” y en la pestaña siguiente será posible gestionarlas individualmente, de forma que es posible eliminarlas en algunos sitios o en todos.

Borrar desde mi móvil – Chrome

El mecanismo para dispositivos móviles es bastante similar al que ofrece google en su versión para ordenador. Con estos pasos también será posible borrar el historial en caso de ser necesario.

  1. Seleccionar herramientas en el menú de inicio de la app, el botón son 3 puntos uno sobre otro.
  2. Dirigirse a “privacidad”, seleccionar “borrar datos de navegación” e indicar el periodo de tiempo desde el cual se desean borrar.
  3. Presionar el área donde aparece “cookies y datos de sitios”, proceder en “borrar datos”.

Borrar cookies de Firefox

El mecanismo que proporciona Firefox es muy similar al de otros navegadores, por lo que es un procedimiento simple. Además cuenta con la opción de bloquear las cookies de terceros o todas. También permite gestionar las cookies de seguimiento de cada sitio de manera individual siguiendo estos 3 pasos.

  1. Abrir el navegador, dirigirse al botón de herramientas que se encuentra después de la barra de direcciones.
  2. Presionar “preferencias” y en la siguiente pestaña buscar “privacidad y seguridad”.
  3. Entrar en la sección “cookies y datos de sitio”, luego indicar “borrar datos”.

Eliminar de safari

Safari es una muy buena opción como navegador, cuenta con múltiples funciones útiles que favorecen la experiencia. Una de ellas consiste en bloquear cookies de terceros y publicidad. Por lo que la información a eliminar solo será de los sitios que se visiten.

  1. Presionar el botón Safari, buscar el apartado de “preferencias”.
  2. En la pestaña que aparecerá buscar “privacidad”.
  3. Hacer click en “Gestionar datos de sitios web” y luego indicar “eliminar todo”.
Ajina ataca Asia Central: la historia de una pandemia de Android en Uzbekistán

Servidores FTP

Parte importante del funcionamiento de internet se debe a los servidores FTP. Estos utilizan el protocolo con el mismo nombre y se encarga de la transferencia de archivos. Por sus siglas “File Transfer Protocol” es uno de los más antiguos y utilizados en las redes públicas y privadas. También puede ser útil para manejar el almacenamiento de otros dispositivos como servidores NAS.

Ambos equipos funcionan mediante una serie de comandos compatibles con el protocolo que facilitan el manejo de información. De esta manera un usuario conectado a este servicio como un cliente puede gestionar cualquier elemento.

Tipos de servidores FTP

Existen distintas opciones al momento de escoger entre los tipos de servidores FTP que podemos utilizar. Cada una ofrece diferentes ventajas o tiene diferentes condiciones para su funcionamiento. Sin embargo al momento de requerir de estos servicios es necesario evaluar cuál es la opción más conveniente.

FTP Autenticado

Los servidores de este tipo proporcionan una capa de seguridad a todos los datos que se encuentren en su almacenamiento, ya que para acceder a ellos es necesario contar con un usuario y una contraseña que autentifique al cliente.  También puede realizarse esta verificación a través de un archivo que ejerza como clave. Es una de las opciones más utilizadas para resguardar toda la información.

FTP Anónimo

En estos servidores FTP no existe ningún mecanismo para limitar o controlar el acceso a los usuarios, de manera que todos los que cuenten con la información sobre el servicio pueden acceder y colocar archivos. Del mismo modo es posible editar los ya existentes o eliminar elementos cargados por otros, lo que podría resultar en una práctica con bastante riesgo por no existir prácticamente ninguna regulación.

FTP Embedido

Este último tipo aún se utiliza por ciertos servicios en internet, es similar al servidor anterior. Con estos el usuario puede acceder de manera anónima pero solo para realizar descargas, no modificaciones de los archivos. Al tener acceso a los datos de cierto elemento el mismo se envía hasta el equipo que lo solicitó.

Puertos FTP

Los puertos son los puntos donde el usuario podrá establecer una conexión con el servidor. En estos casos solo se utilizan dos puntos con una función particular cada uno, el 20 y el 21. El primero es el utilizado para la transferencia de datos al menos en el modo activo. Mientras que el segundo es el encargado de comunicarse con el equipo que ha solicitado la conexión.

Cuando se utiliza el modo pasivo no se requiere del puerto número 20, solo de la conexión con el 21 porque en estos casos una vez el usuario conecta con el servidor el mismo dispone de un rango de puertos para el intercambio de archivos.

¿Cuáles son los mejores softwares FTP?

Para hacer uso de servidores FTP es necesario contar con un software que se encargue de regular esta actividad. Este programa debe ser confiable debido a que de él dependerá todo el tráfico de información, por lo que debe ser capaz de soportar las exigencias requeridas y ofrecer herramientas útiles para ello.  Estos son algunos de los softwares más confiables a instalar para esta labor:

Filezilla Server para Windows

Esta es una opción gratuita y de código abierto que cuenta con una gran reputación en el Mercado. No solo se encarga de operar con el protocolo FTP sino con sus versiones más seguras FTPS y FTPES.

También, para favorecer al tráfico de información, permite la compresión de archivos tanto de subida como de descarga. Cuenta con un buen rendimiento incluso en equipos poca potencia. Para información más detallada, puedes acceder al portal oficial de Filezilla Server.

Wing FTP Server para Linux

Este software es muy versátil, está disponible para Linux, Windows, Ubuntu y Mac para su modelo de servidor. Para acceder como cliente cuenta con una versión para dispositivos móviles Android o iOS. Es compatible con la mayoría de protocolos, tanto las versiones seguras de FTP, como HTTP y HTTPS. Para servidores FTP es posible utilizar una versión gratuita de Wing o una de pago si es para uso comercial.

Una función particular de este programa es que permite el acceso a archivos sin tener que iniciar sesión como cliente. Para esto, a través de un enlace es posible descargar elementos desde cualquier dispositivo sin los datos de acceso. Además, se pueden almacenar en formato XML para agilizar la autentificación.

Transmit para Mac

Este programa solo tiene una versión de pago y va dirigida únicamente a equipos Mac. Es sumamente personalizable, cualquier aspecto de su funcionamiento se puede modificar. Además de ser una opción segura, ofrece cifrado para todos los archivos que se intercambien entre el servidor y el equipo. También cuenta con un mecanismo de autentificación en dos pasos, para ofrecer una capa adicional de protección.

Ofrece múltiples opciones para el intercambio de información, como un mecanismo de sincronización con un ordenador. A su vez soporta la transmisión de datos de un servidor a otro en formato FXP. Puede operar con el protocolo SFTP, que no está disponible en la mayoría de softwares. Incluso es compatible con distintos sistemas de almacenamiento en la nube como Dropbox, Amazon S3 y WebDAV.

Xlight FTP Server

Xlight es una alternativa gratuita pero muy personalizable para los servidores FTP. Aunque no tiene un mecanismo de autenticación en dos pasos, puede generar correos electrónicos tras el inicio de sesión para proporcionar control sobre todas las acciones realizadas en el programa. Es muy rápida de instalar, lo que favorece significativamente a la experiencia.

Es compatible con todas las versiones de FTP, tanto SFTP como FTPS/FTPES. Otra opción interesante de este software es la implementación de una papelera de reciclaje. Así, al eliminar un archivo, aún se encontrará disponible antes de suprimirse permanentemente. Además, permite identificar y enviar a la papelera elementos que se estén corruptos en el servidor.

Proftpd

Es un software multiplaforma, disponible de manera gratuita para la mayoría de sistemas operativos. Cualquiera de los que se encuentre basado en Linux soporta su uso sin ningún inconveniente. Sin embargo, para Windows solo puede ser soportado a través del uso de emuladores. Es un programa muy configurable (así es patrocinado en su sitio web oficial), con funciones simplificadas para la comodidad de sus usuarios.

Permite hacer uso de cifrado SSL/TLS, SQL o LDAP para garantizar conexiones seguras. Ofrece la opción de crear usuarios para el acceso al servidor y restringir el acceso de los mismos. De esta manera el contenido no está totalmente disponible para cada usuario. Además, es posible limitar el uso de banda ancha de cada uno. También soporta las versiones más seguras del protocolo FTP.